После P2P-сделки покупатель просит у вас AML-отчет. Или вы получили платеж от незнакомого человека и видите в чате предупреждение, что из-за «грязных» USDT биржа может приостановить зачисление депозита и отправить его на проверку. Вы ищете «AML-проверка кошелька» и попадаете на сайт, похожий на обычный AML-сервис, но вместо публичного адреса он просит подключить кошелек и что-то …
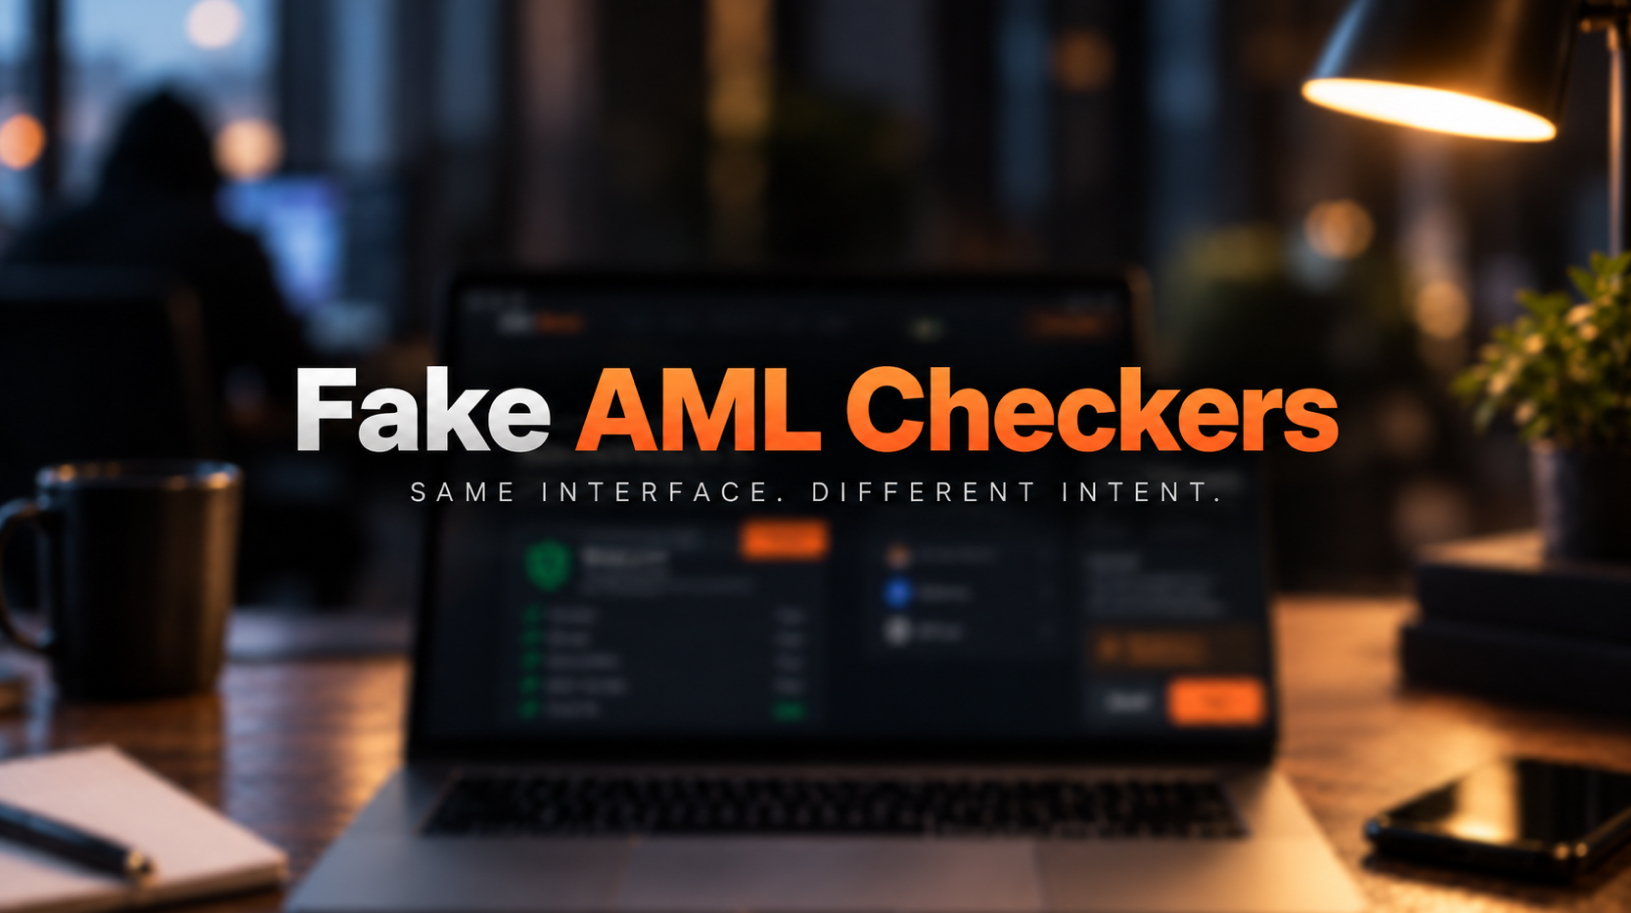
Можно ли доверять симуляции транзакции в MetaMask?
Когда dApp — сайт или приложение, подключённое к кошельку, — отправляет запрос в MetaMask, кошелёк открывает окно подтверждения. Симуляция транзакции в MetaMask ещё до подписи показывает, как операция может изменить ваш баланс: например, «+1 240 USDC» и «-0,5 ETH». Это прогноз, рассчитанный по текущему состоянию сети. Симуляция помогает заметить не тот токен, неожиданную сумму или …
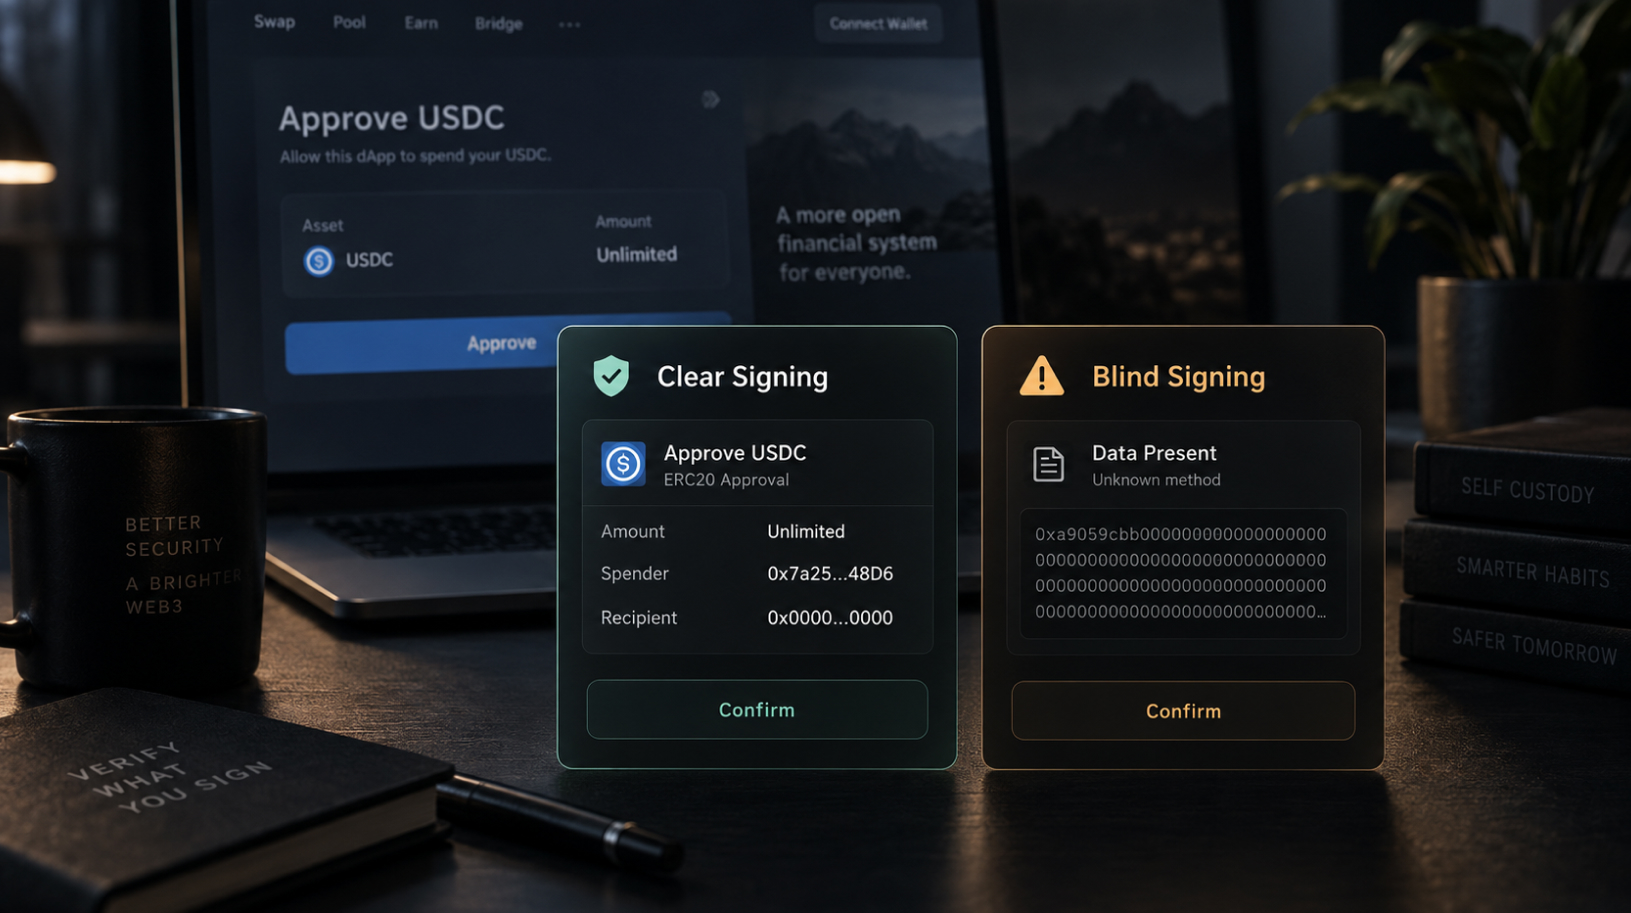
Clear Signing и Blind Signing: как понять, что именно вы подписываете
Аппаратный кошелек защищает приватный ключ, но это ещё не означает, что на его экране всегда видно, что именно вы подписываете. При работе с dApp браузер может показывать понятное действие — перевод, обмен или approve, — а само устройство получает технические данные транзакции. Если оно не может их расшифровать, на экране остаются хеш, сырые данные или …
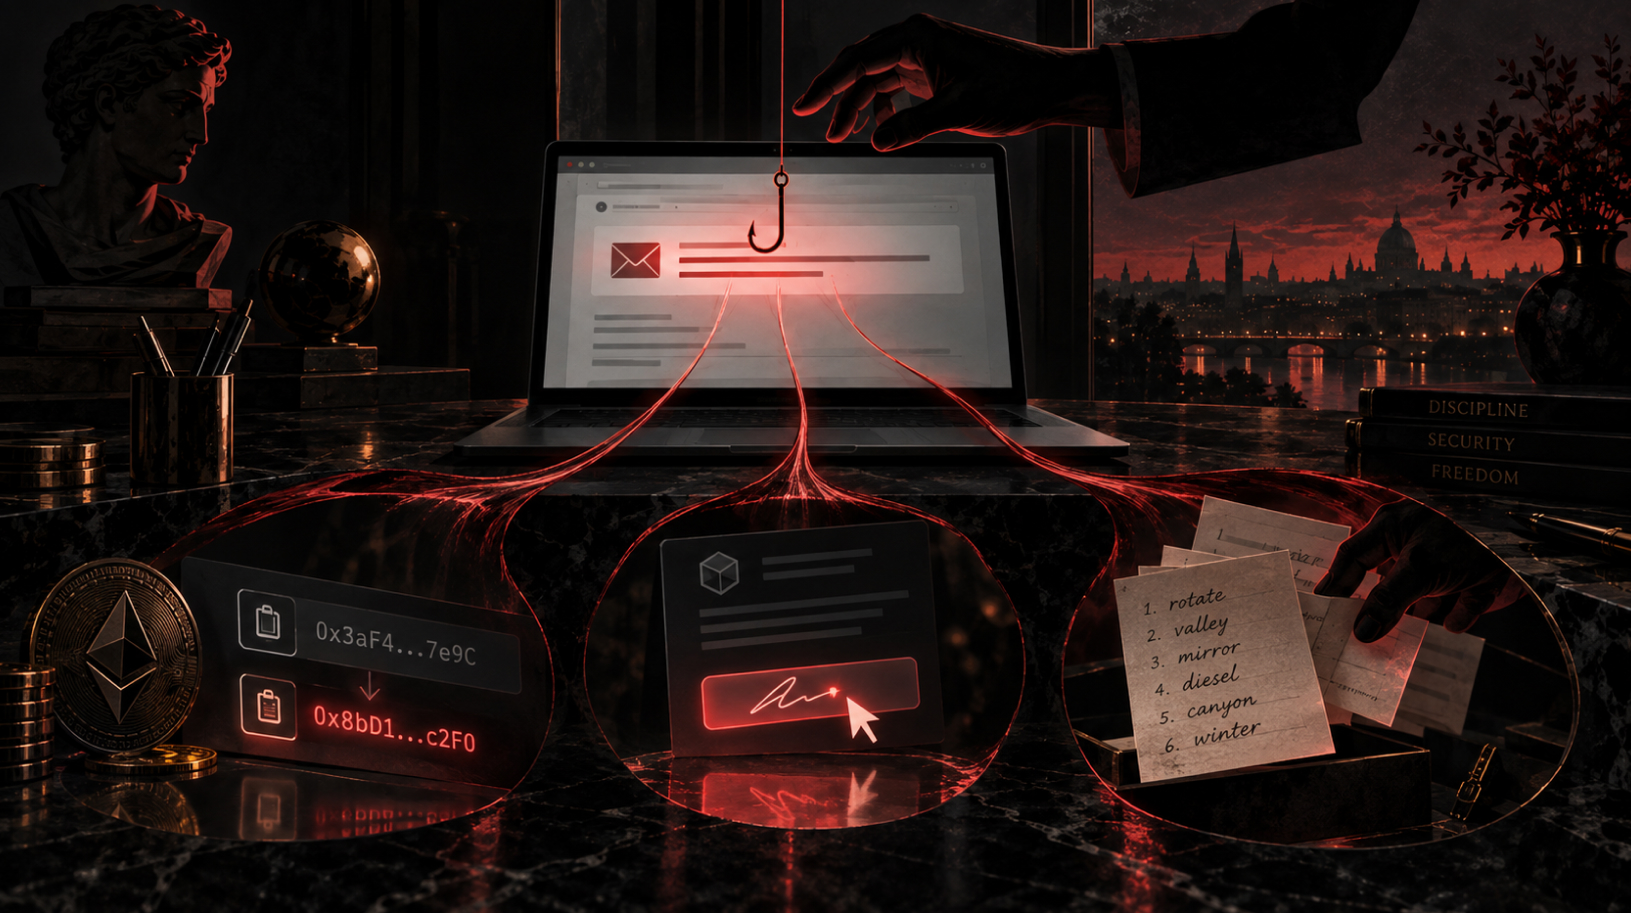
Крипто-фишинг: почему письмо с официального домена тоже бывает поддельным
Крипто-фишинг может начинаться с письма, отправленного с официального домена компании. 9 сентября 2026 года 347 149 подписчиков рассылки Trezor получили письмо с темой «Critical Security Alert: STM32 Entropy Vulnerability». В нём говорилось о якобы обнаруженном дефекте микроконтроллера, из-за которого кошелёк может создавать предсказуемые резервные копии. Пользователям предлагали срочно проверить устройство через отдельное приложение. Мошенники отправляли …
Грязная криптовалюта: как проверить свои средства на чистоту
Грязная криптовалюта — это средства, история которых связана с незаконной или высокорисковой деятельностью. По данным Chainalysis Crypto Crime Report 2026, адреса, связанные с незаконной деятельностью, получили в 2025 году не менее 154 млрд долларов в криптовалюте — на 162% больше, чем годом ранее. На стейблкоины пришлось 84% этого объёма: ими пользуются по тем же причинам, …
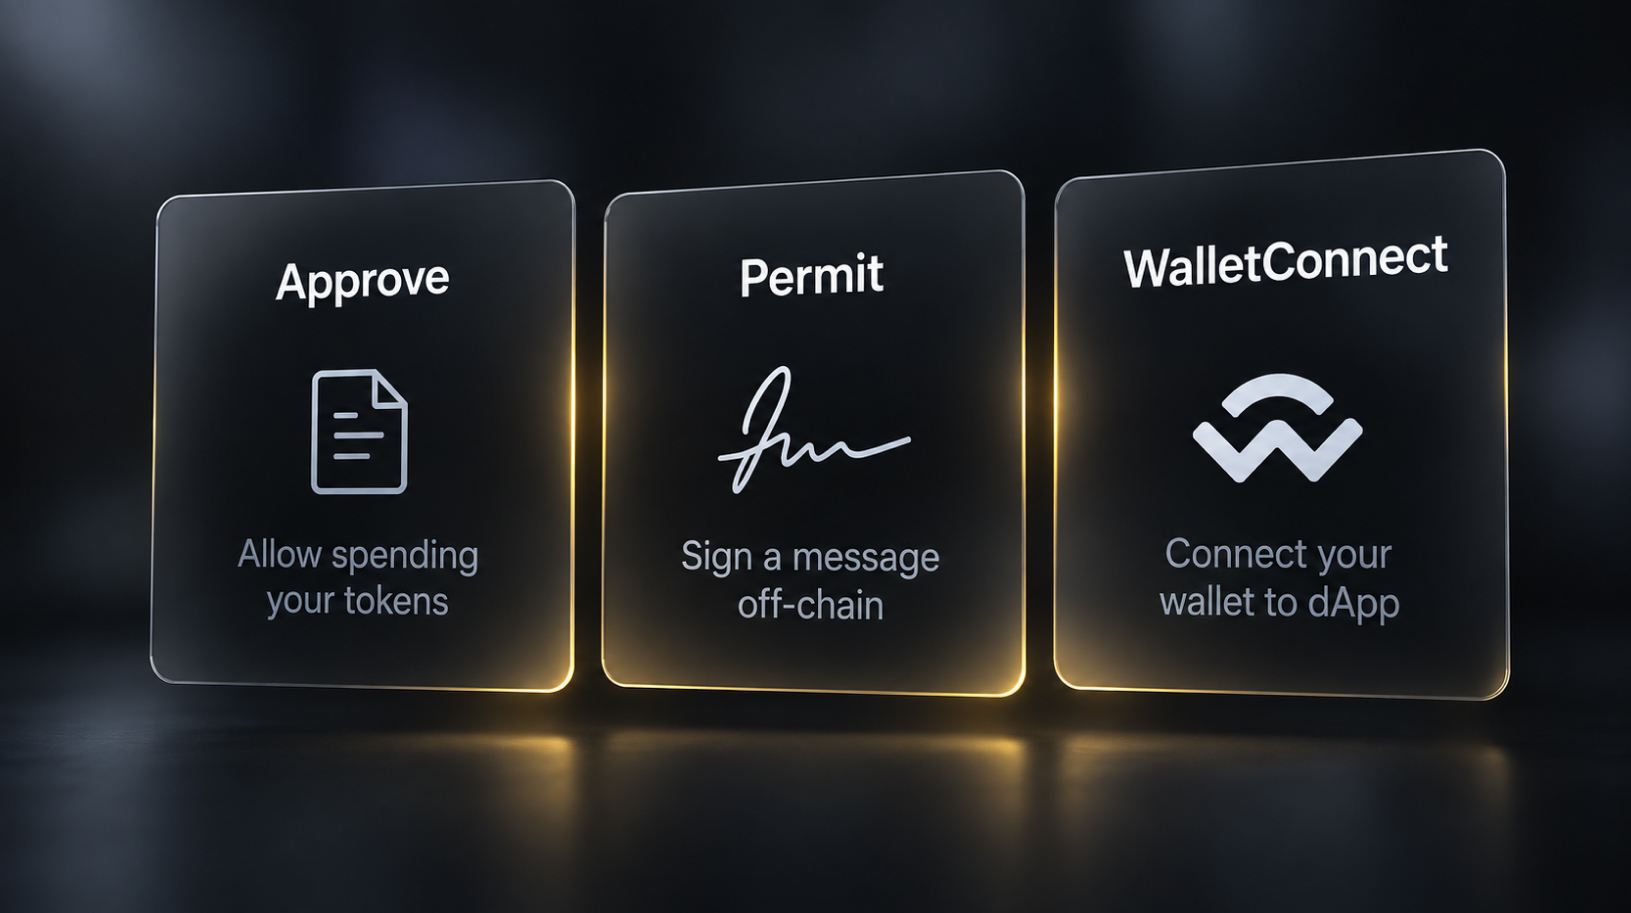
Approve, Permit и WalletConnect: как разрешения могут привести к краже токенов
Approve, Permit и WalletConnect — привычные для DeFi механизмы, с помощью которых пользователь может дать контракту право работать со своими активами. Защита криптовалют обычно начинается с seed-фразы: её хранят офлайн, не вводят на сторонних сайтах и никому не передают. Но этого недостаточно, если владелец кошелька сам подтвердит разрешение или подпись, не проверив их содержание. Approve, …
Какие данные криптобиржи передают правоохранителям
17 августа 2026 года Reuters опубликовало материал о деле российского IT-специалиста Юрия Беленького. После запроса российского Следственного комитета Binance передала сведения о его аккаунте и переводах, а следствие получило данные о транзакциях, о которых раньше не знало. Признаков взлома или утечки базы здесь нет: информацию предоставила сама криптобиржа в ответ на запрос российских силовиков. На …
Что такое passphrase или 25-е слово и как им пользоваться
Что такое passphrase и зачем она нужна владельцу аппаратного кошелька? Начнём с базовой схемы: стандартный аппаратный кошелёк генерирует seed-фразу из 12 или 24 слов. Классическая схема Ledger и большинства современных сетапов использует 24 слова. Этого достаточно, пока seed никуда не утекла и пока никто физически не заставляет Вас показать всё, что у Вас есть. Passphrase, …
Как избежать крипто-скама: 10 схем мошенничества, которые работают в 2026 году
От «доверяй, но проверяй» до «не доверяй, проверяй». $14 миллиардов. Столько крипты получили мошенники в 2025 году по подтверждённым ончейн-данным Chainalysis. Реальная оценка выше: аналитики прогнозируют, что сумма может превысить $17 миллиардов, поскольку каждый год находят новые кошельки, которые раньше не были помечены как мошеннические. Для сравнения: оценка за 2024 год после пересчёта достигла примерно …