Гаманець на флешці здається простим способом самостійно зберігати криптовалюту: USB-носій недорогий, не потребує інтернету й може роками лежати в шухляді. Проте якщо для переказу коштів ви підключаєте носій до звичайного комп’ютера, приватний ключ потрапляє в середовище, від якого ви хотіли його ізолювати. До цього додаються ризик втрати даних на носії та можливість забути пароль до …
Гаманець для AI-агента: як безпечно дати доступ до крипти
Гаманець для AI-агента потрібен для автономних дій: оплати API, ончейн-операцій, ребалансування та переказів стейблкоїнів за заданими правилами. Але головне питання — якими саме коштами агент може розпоряджатися і що обмежить збиток, якщо він помилиться або буде скомпрометований. У цій статті розберемо, чому основний гаманець має залишатися поза зоною доступу агента. Кейси Freysa, Grok/Bankrbot, дослідження атак …
Фейкові AML-чекери: як шахраї крадуть криптовалюту під виглядом перевірки
Після P2P-угоди покупець просить у вас AML-звіт. Або ви прийняли платіж від незнайомця й бачите в чаті попередження, що через «брудні» USDT біржа може призупинити зарахування депозиту й перевірити його. Ви шукаєте «AML-перевірка гаманця» й потрапляєте на сайт, схожий на звичайний AML-сервіс, але замість публічної адреси він просить підключити гаманець і щось підписати. 19 серпня …
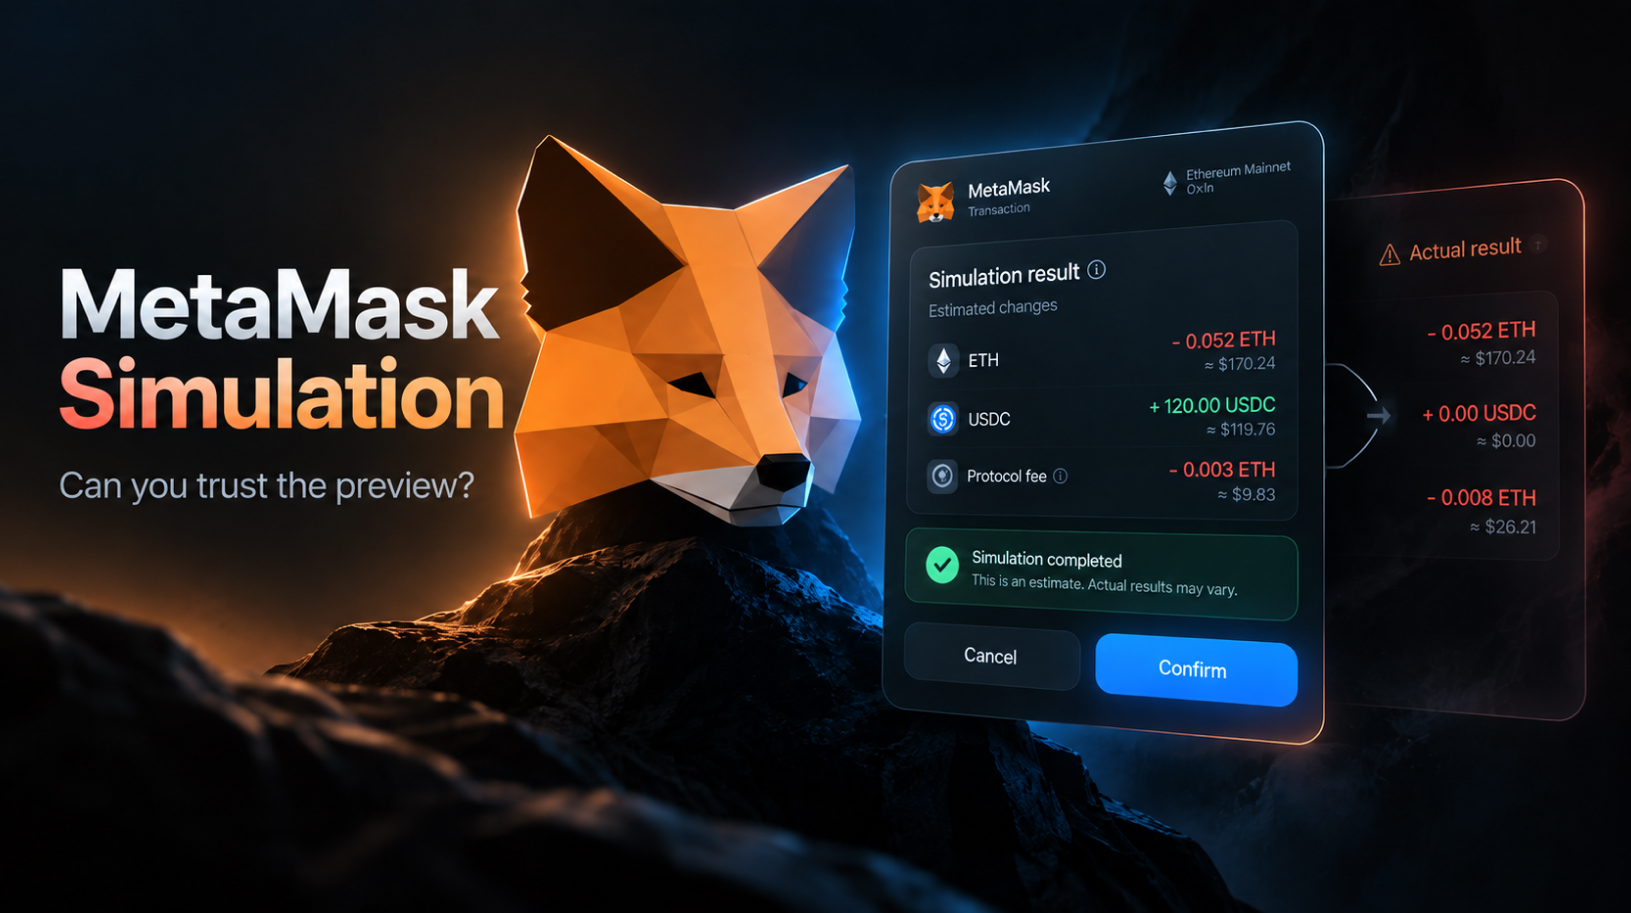
Чи можна довіряти симуляції транзакції в MetaMask?
Коли dApp — сайт або застосунок, підключений до гаманця, — передає запит у MetaMask, гаманець відкриває вікно підтвердження. Симуляція транзакції в MetaMask ще до підпису показує, як операція може змінити ваш баланс: наприклад, «+1 240 USDC» та «-0,5 ETH». Це прогноз, розрахований за поточного стану мережі. Симуляція допомагає помітити не той токен, неочікувану суму або …
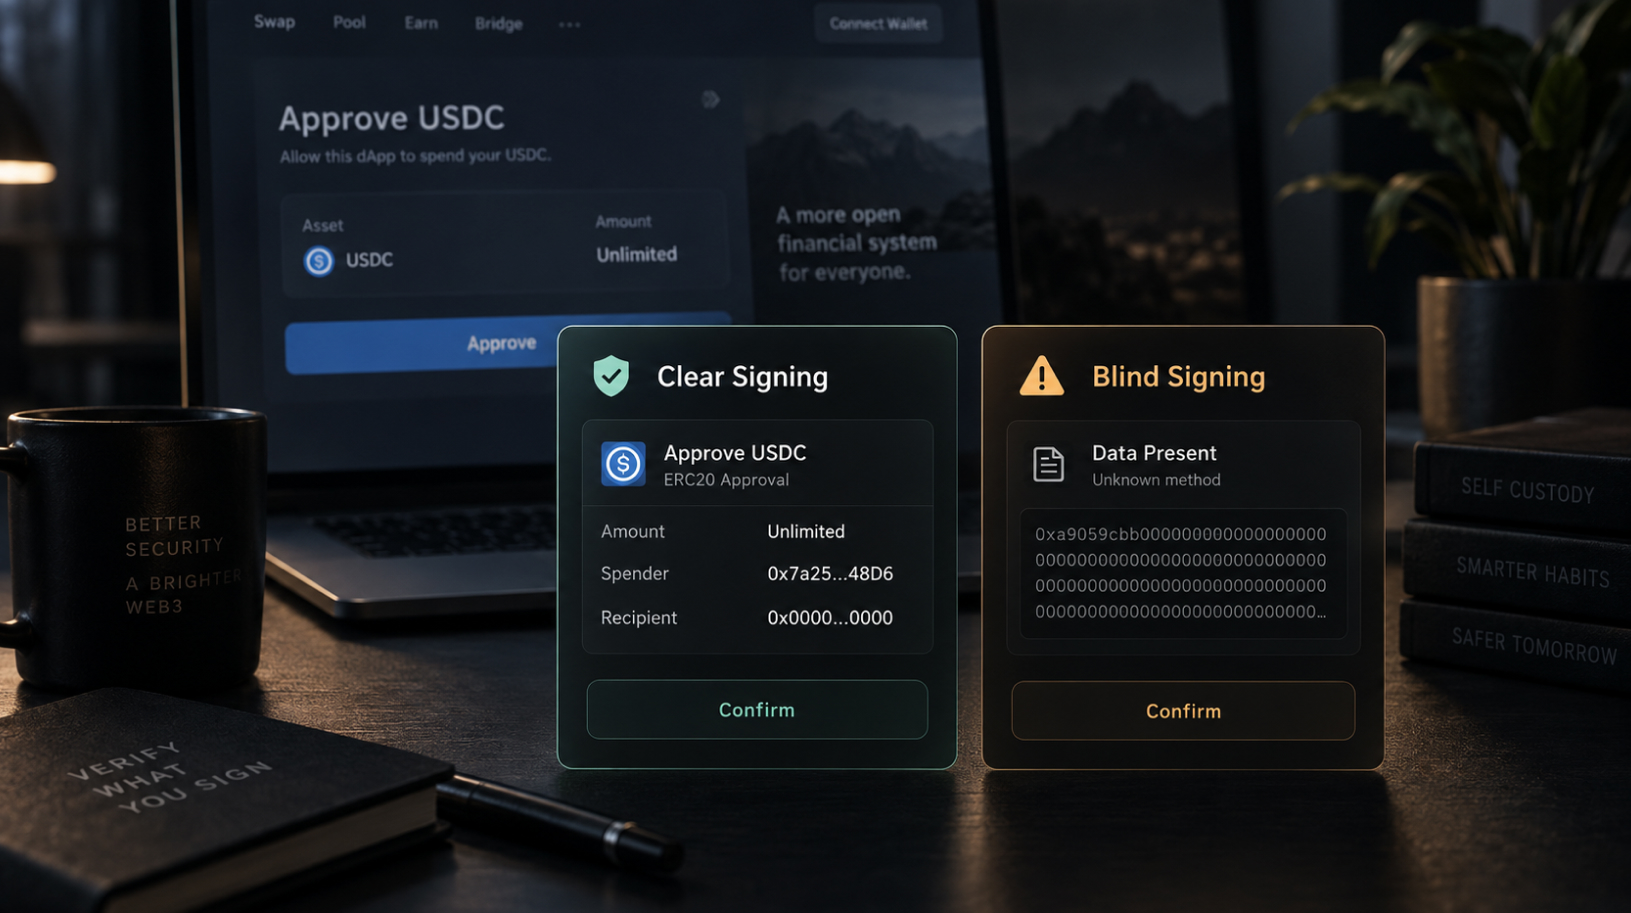
Clear Signing і Blind Signing: як зрозуміти, що ви насправді підписуєте
Апаратний гаманець захищає приватний ключ, але це ще не означає, що на його екрані завжди видно, що саме ви підписуєте. Під час роботи з dApp браузер може показувати зрозумілу дію — переказ, обмін або approve, — а сам пристрій отримує технічні дані транзакції. Якщо він не може їх розшифрувати, на екрані залишаються хеш, сирі дані …
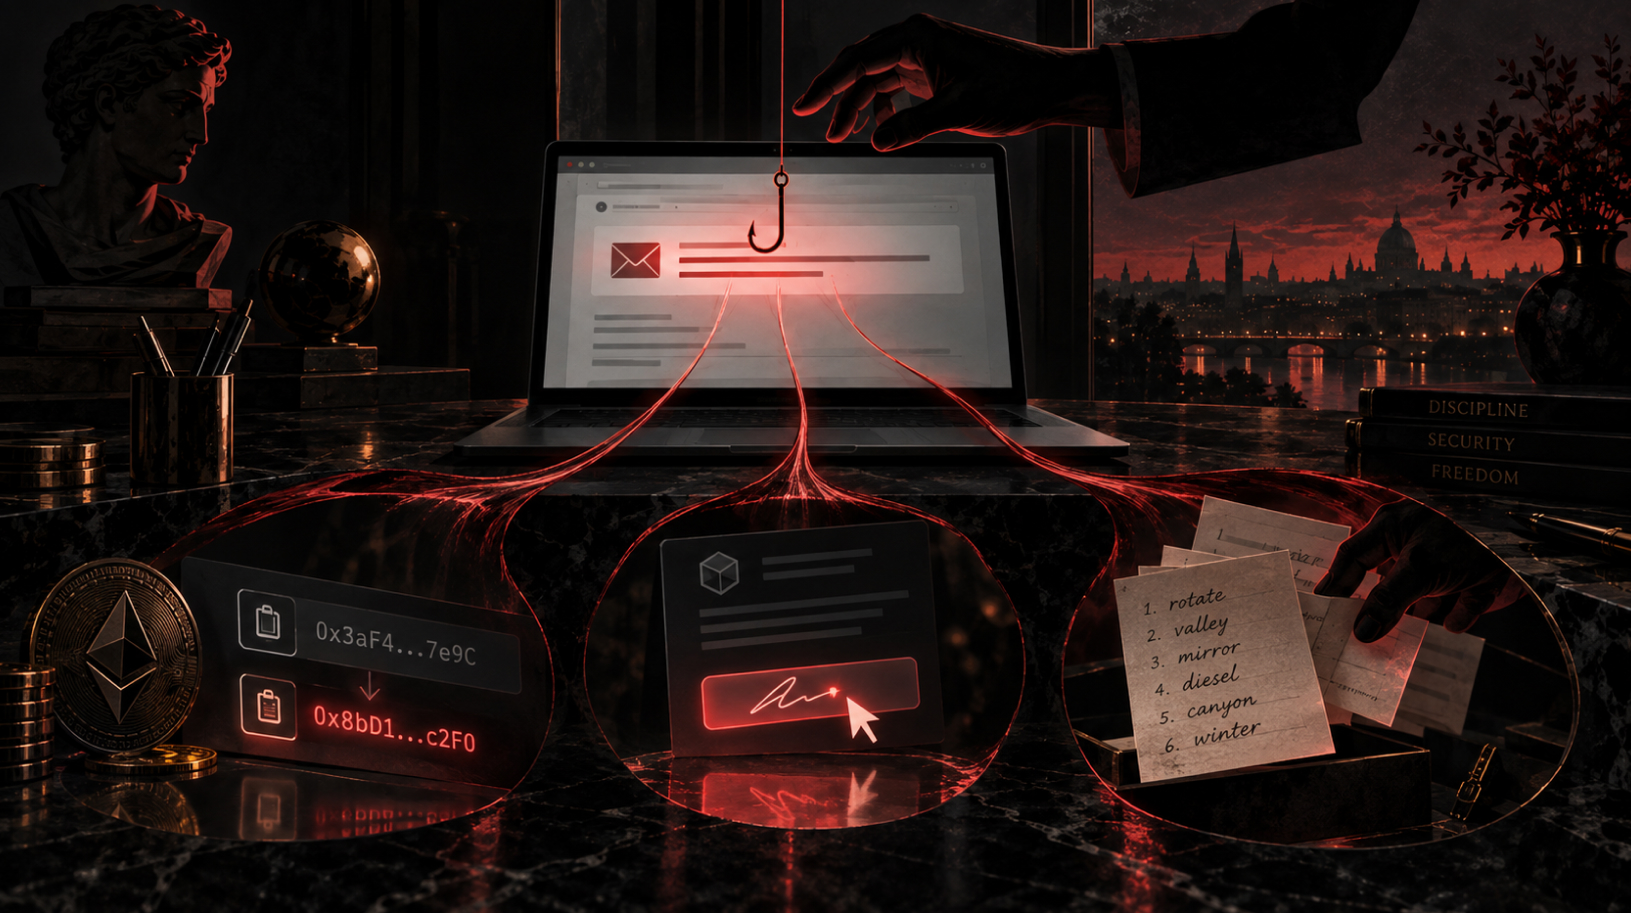
Крипто-фішинг: чому лист з офіційного домену теж буває підробкою
Крипто-фішинг може починатися з листа, надісланого з офіційного домену компанії. 9 вересня 2026 року 347 149 підписників розсилки Trezor отримали лист із темою «Critical Security Alert: STM32 Entropy Vulnerability». У ньому йшлося про нібито дефект мікроконтролера, через який гаманець може створювати передбачувані резервні копії. У листі пропонували терміново перевірити пристрій через окремий застосунок. Шахраї надсилали …
Брудна криптовалюта: як перевірити свої кошти на чистоту
Брудна криптовалюта — це кошти, чия історія пов’язана з незаконною або високоризиковою діяльністю. За даними Chainalysis Crypto Crime Report 2026, адреси, пов’язані з незаконною діяльністю, отримали у 2025 році щонайменше 154 млрд доларів у криптовалюті — на 162% більше, ніж роком раніше. На стейблкоїни припало 84% цього обсягу: ними користуються з тих самих причин, що …
Approve, Permit і WalletConnect: які дозволи можуть вкрасти ваші токени
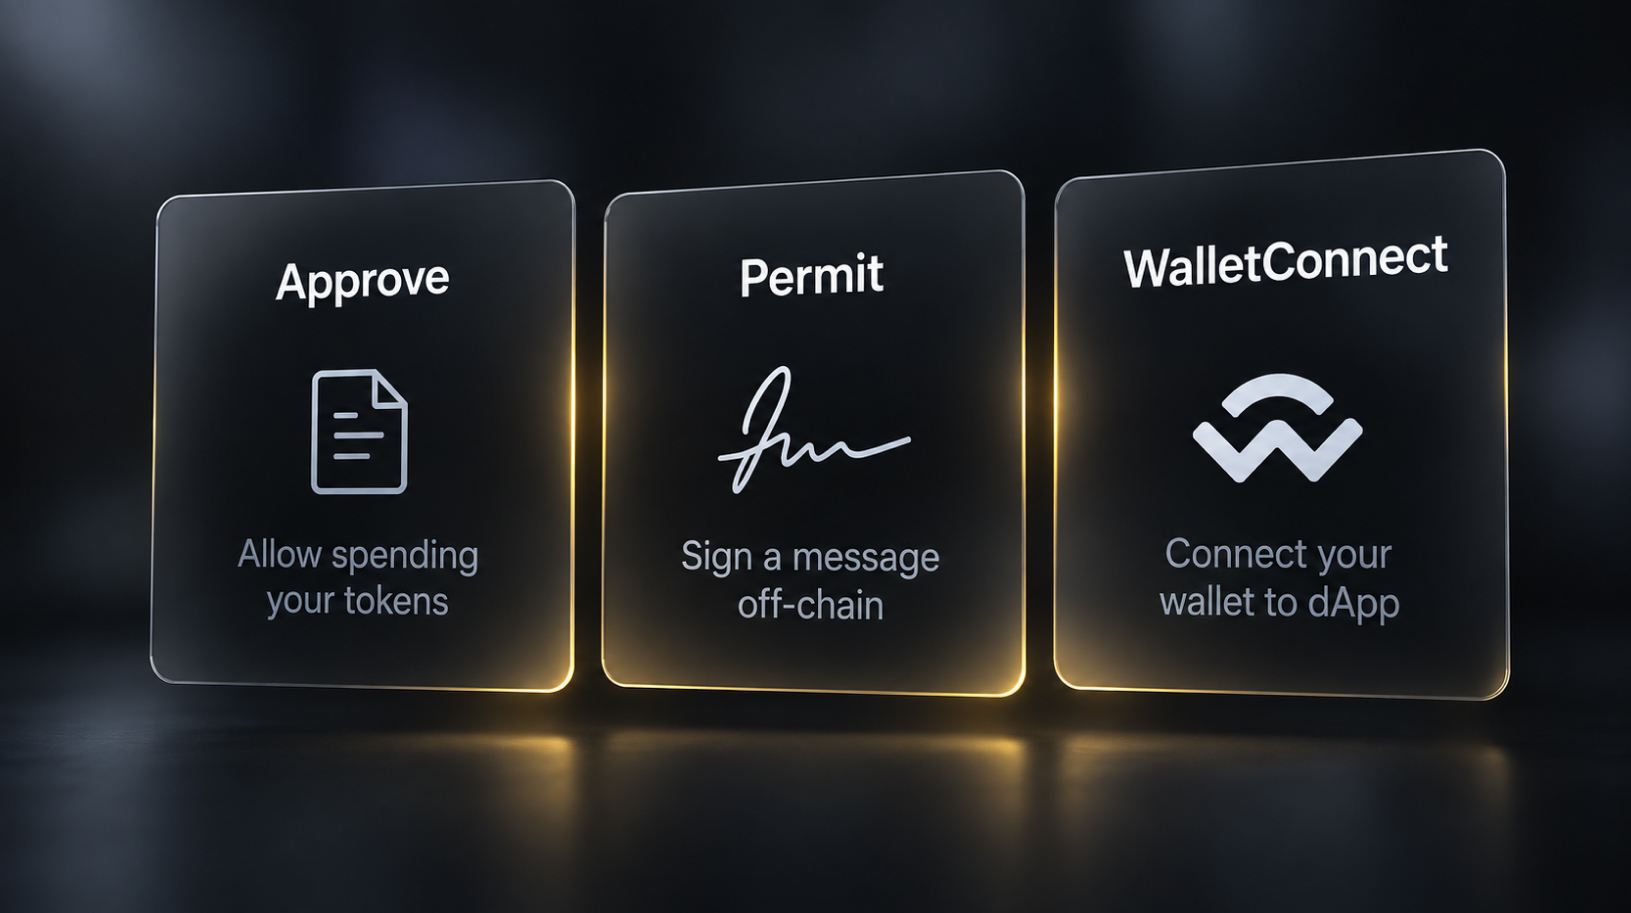
Approve, Permit і WalletConnect — звичні для DeFi механізми, через які користувач може надати контракту право працювати зі своїми активами. Захист криптовалют зазвичай починають із seed-фрази: її зберігають офлайн, не вводять на сторонніх сайтах і не передають іншим людям. Однак цього недостатньо, якщо власник гаманця сам підтвердить дозвіл або підпис, зміст якого не перевірив. Approve, …
Що криптобіржі знають про вас і передають правоохоронцям
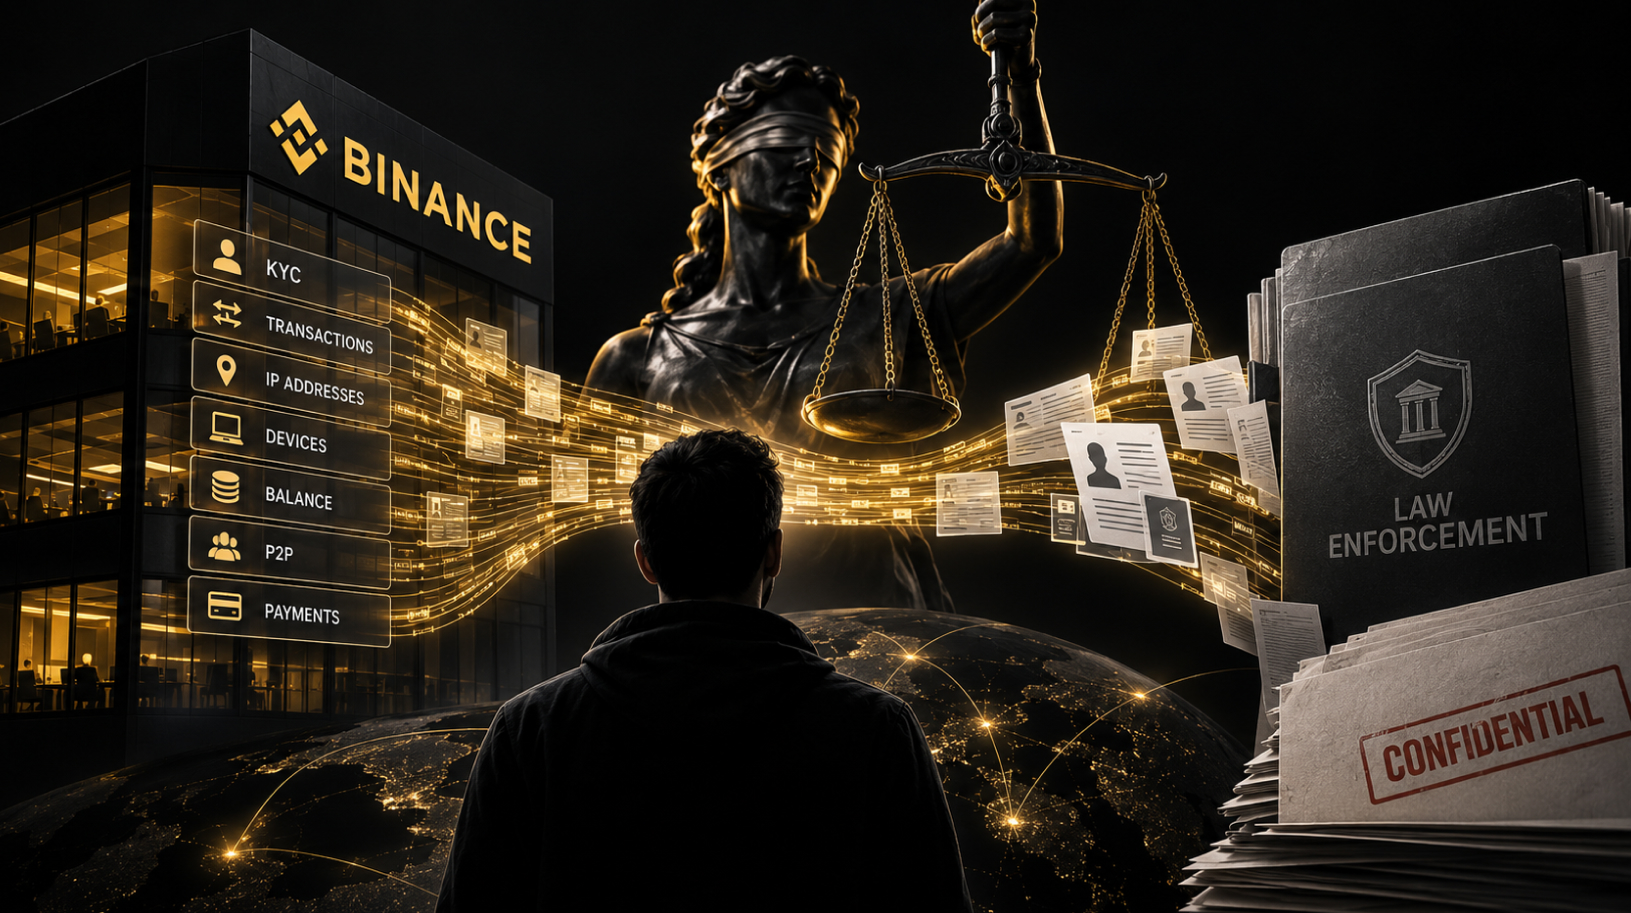
17 серпня 2026 року Reuters опублікувало матеріал про справу російського ІТ-фахівця Юрія Бєлєнького. Після запиту російського Слідчого комітету Binance передала відомості про його акаунт і перекази, а слідство отримало дані про транзакції, про які раніше не знало. Ознак злому чи витоку бази тут немає: інформацію надала сама криптобіржа у відповідь на запит російських силовиків. На …