
Серія YubiKey FIPS розроблена для підприємств, які встановили жорсткі стандарти безпеки. Ці апаратні ключі безпеки відповідають найвищому рівню гарантії (AAL3), встановленому новими стандартами NIST SP800-63B і схвалені NIST.

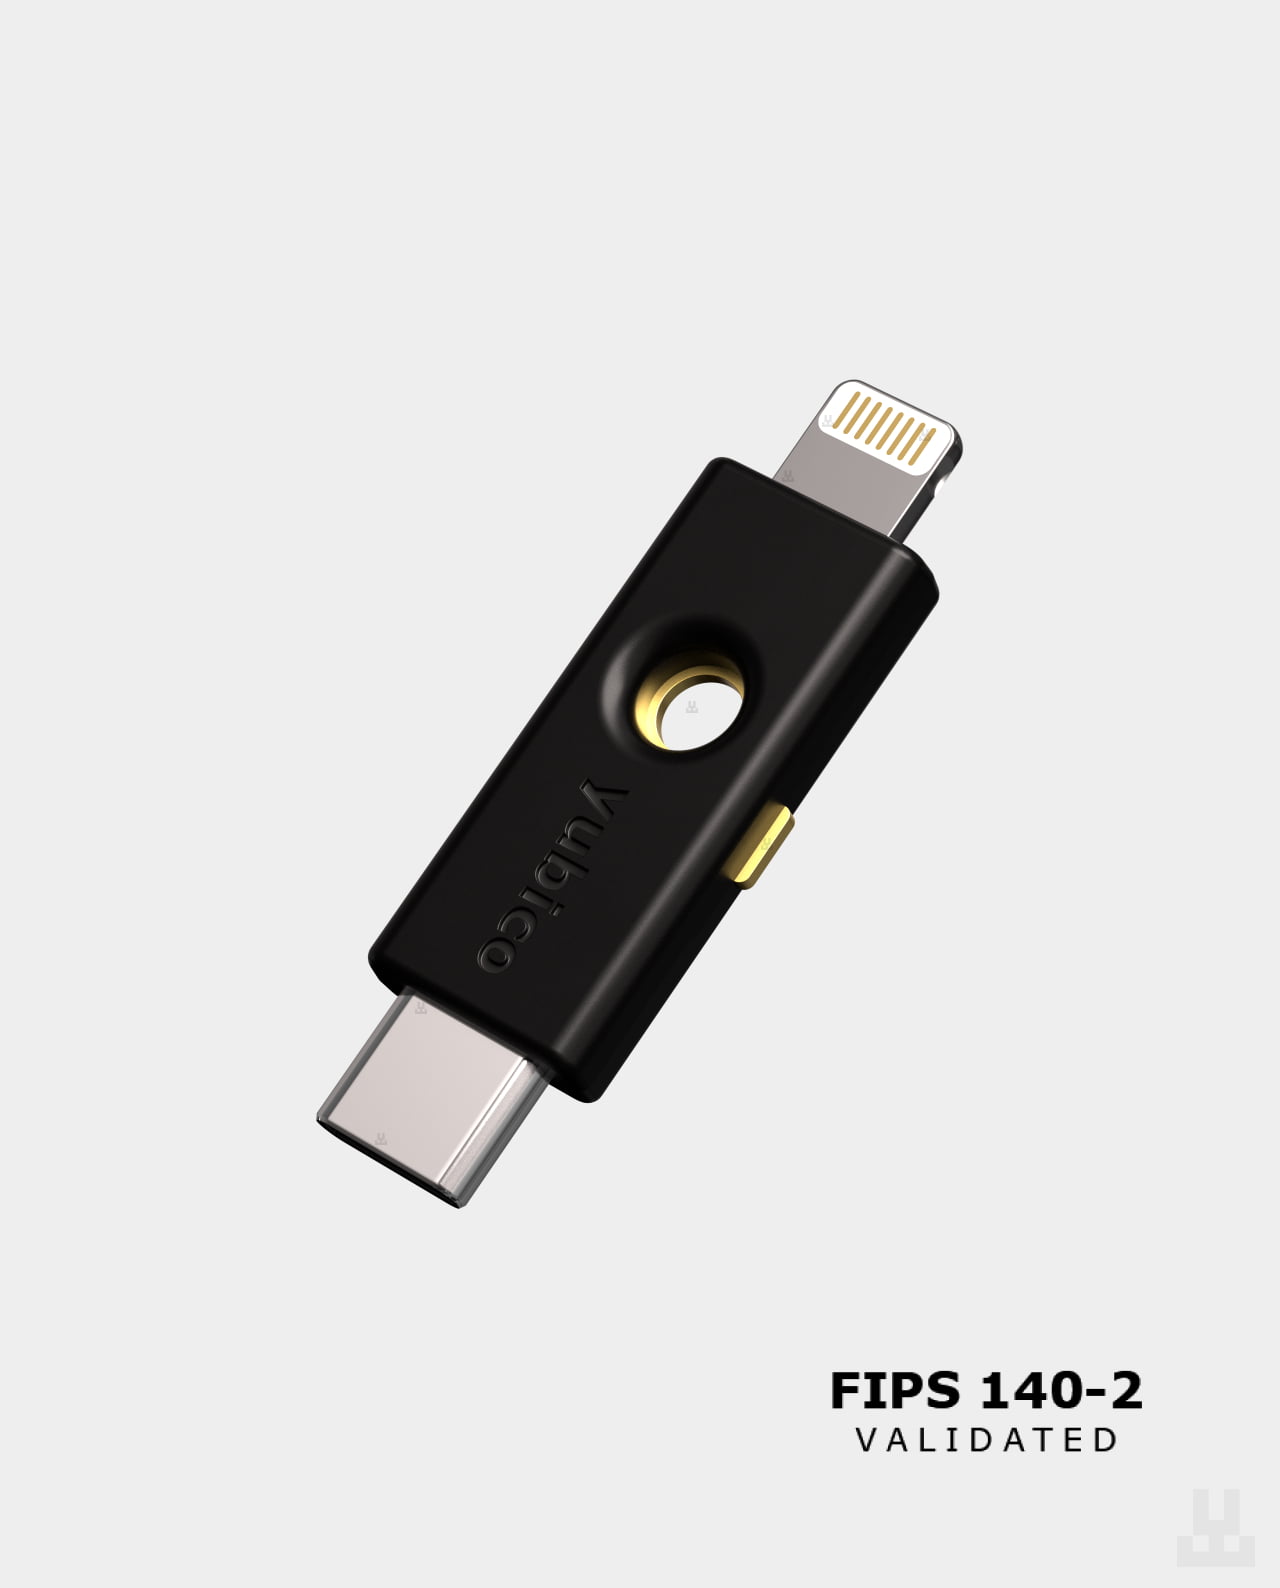
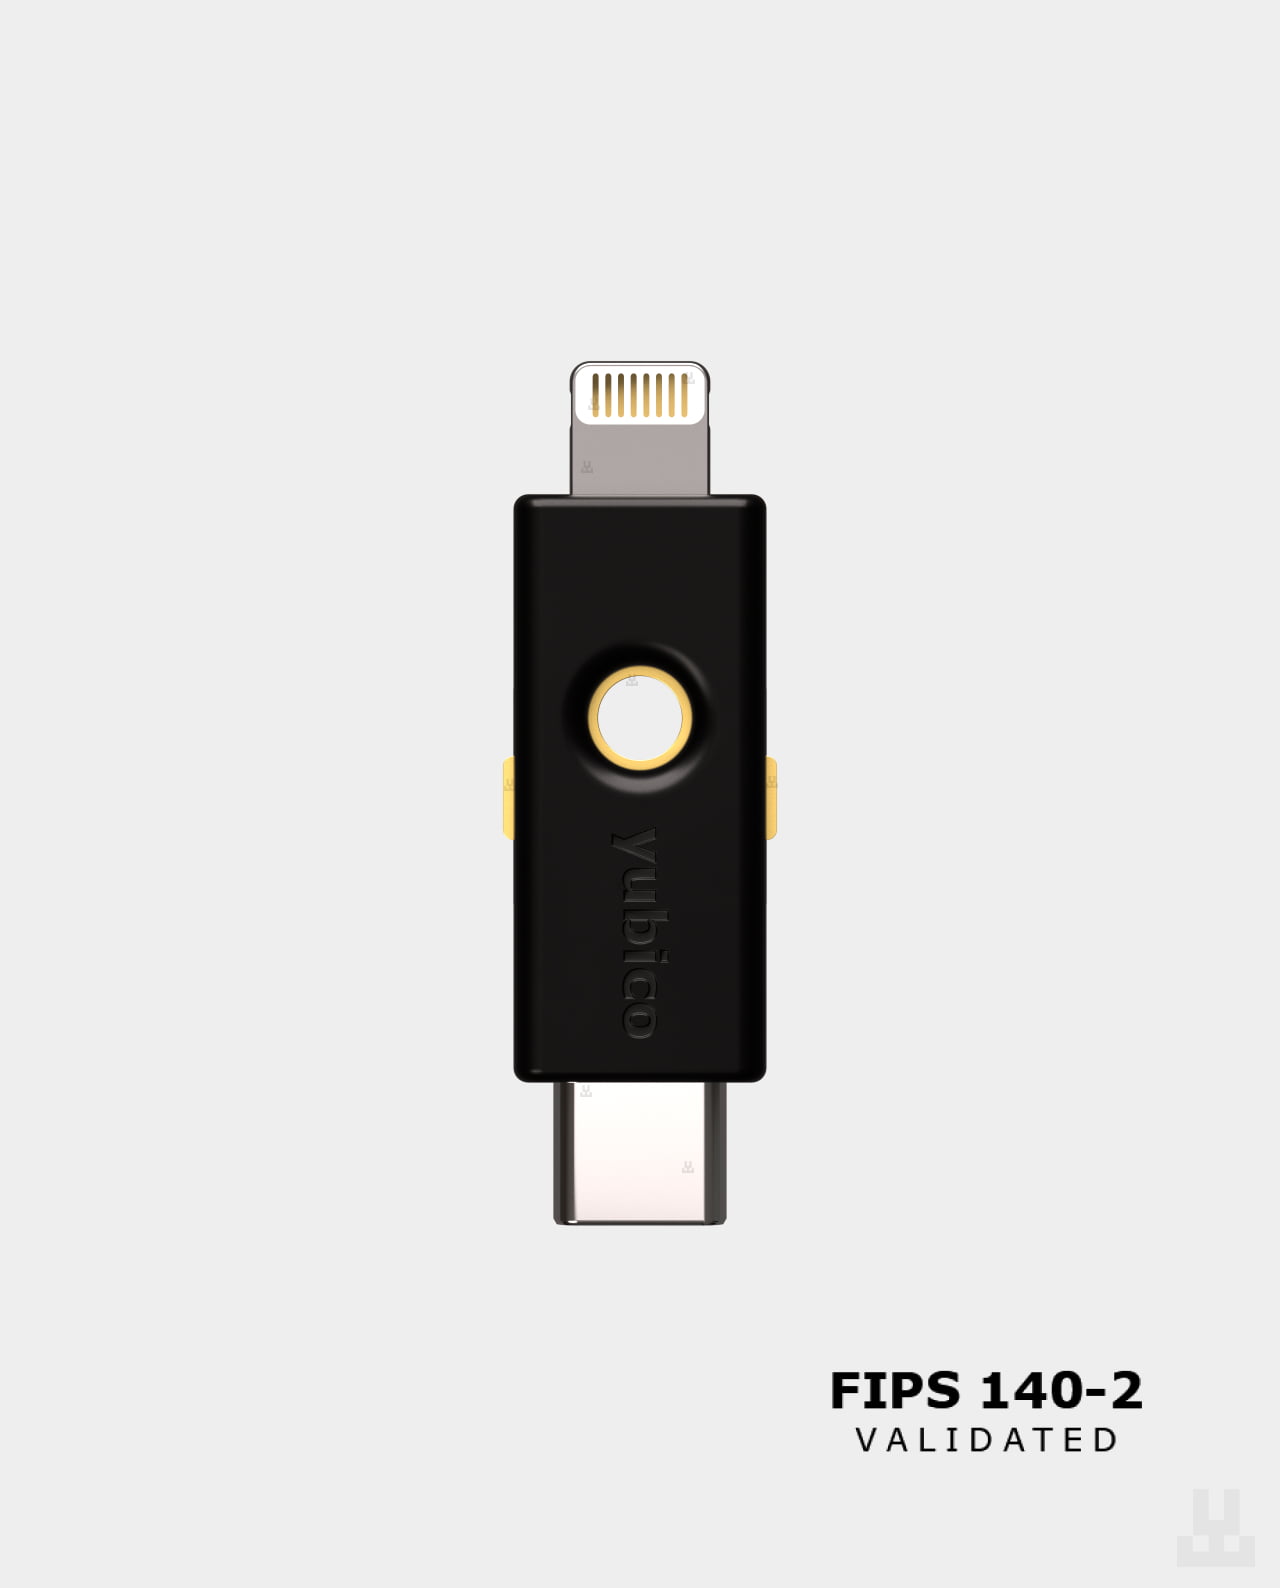
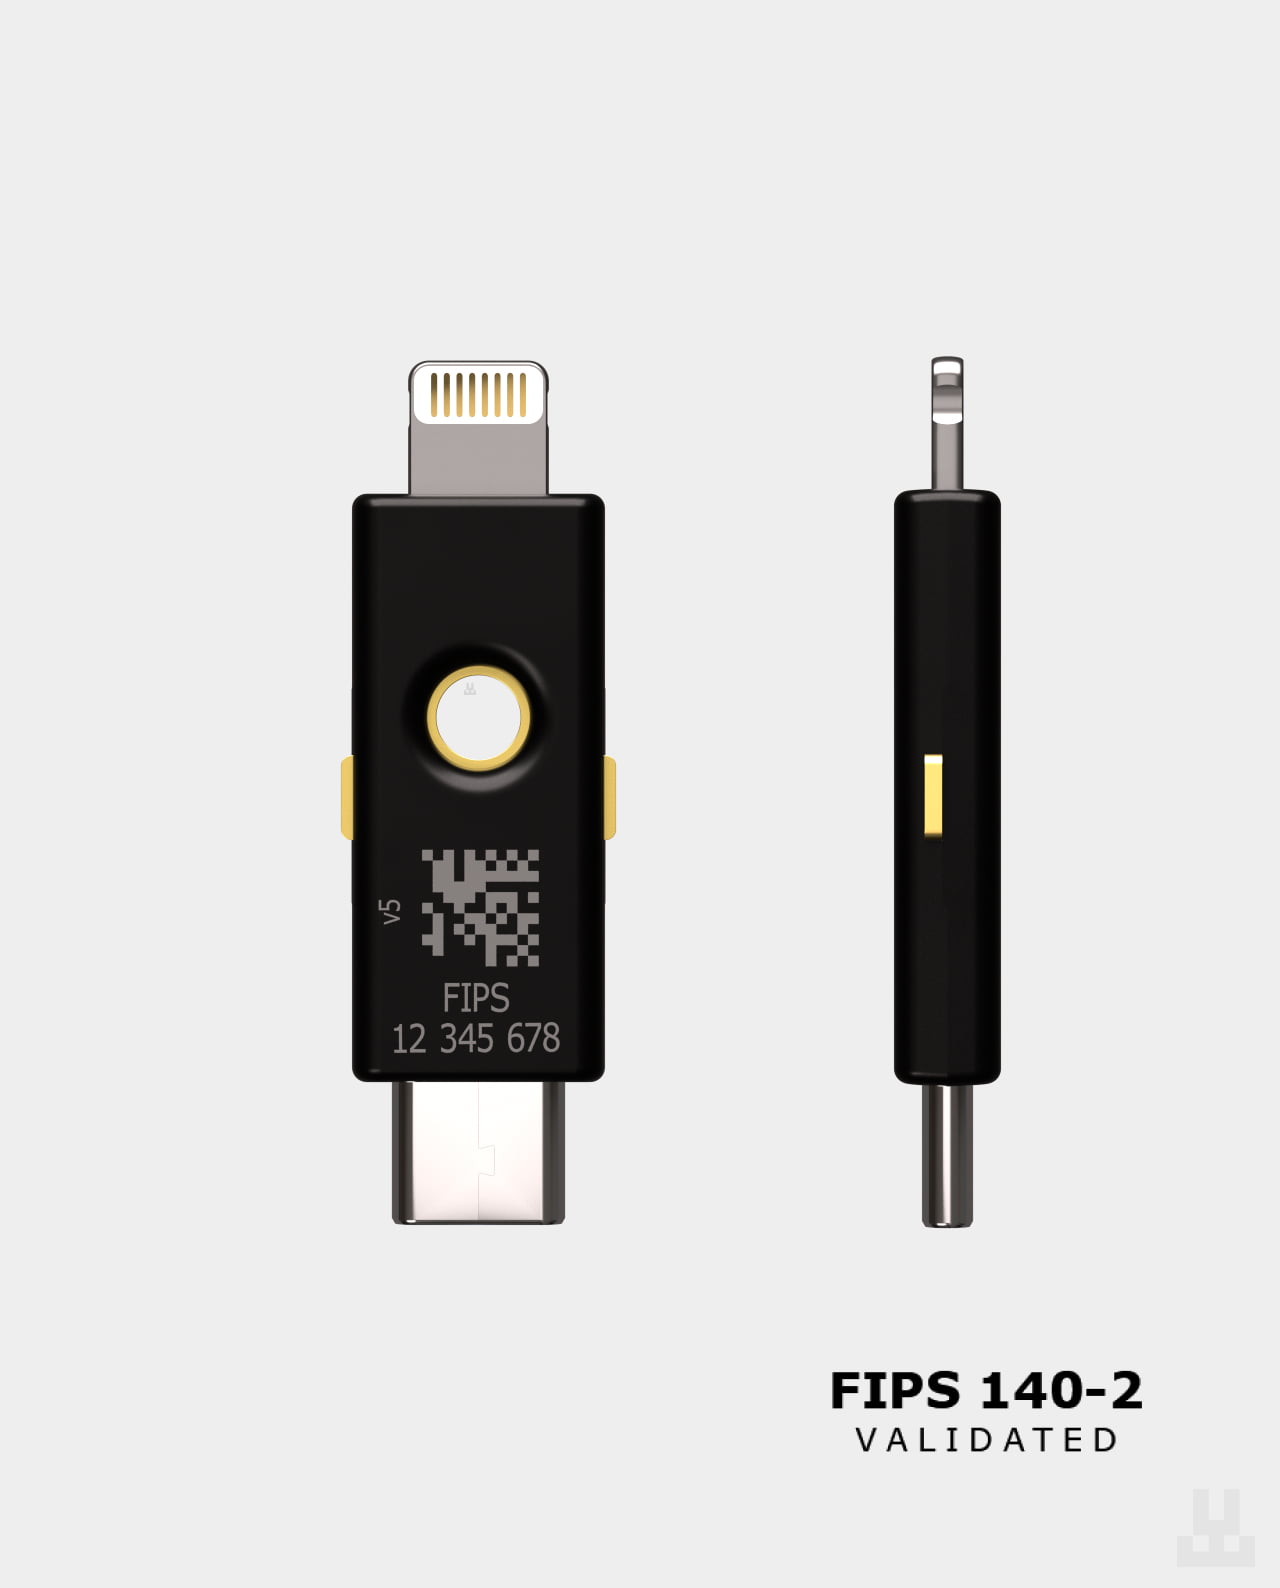
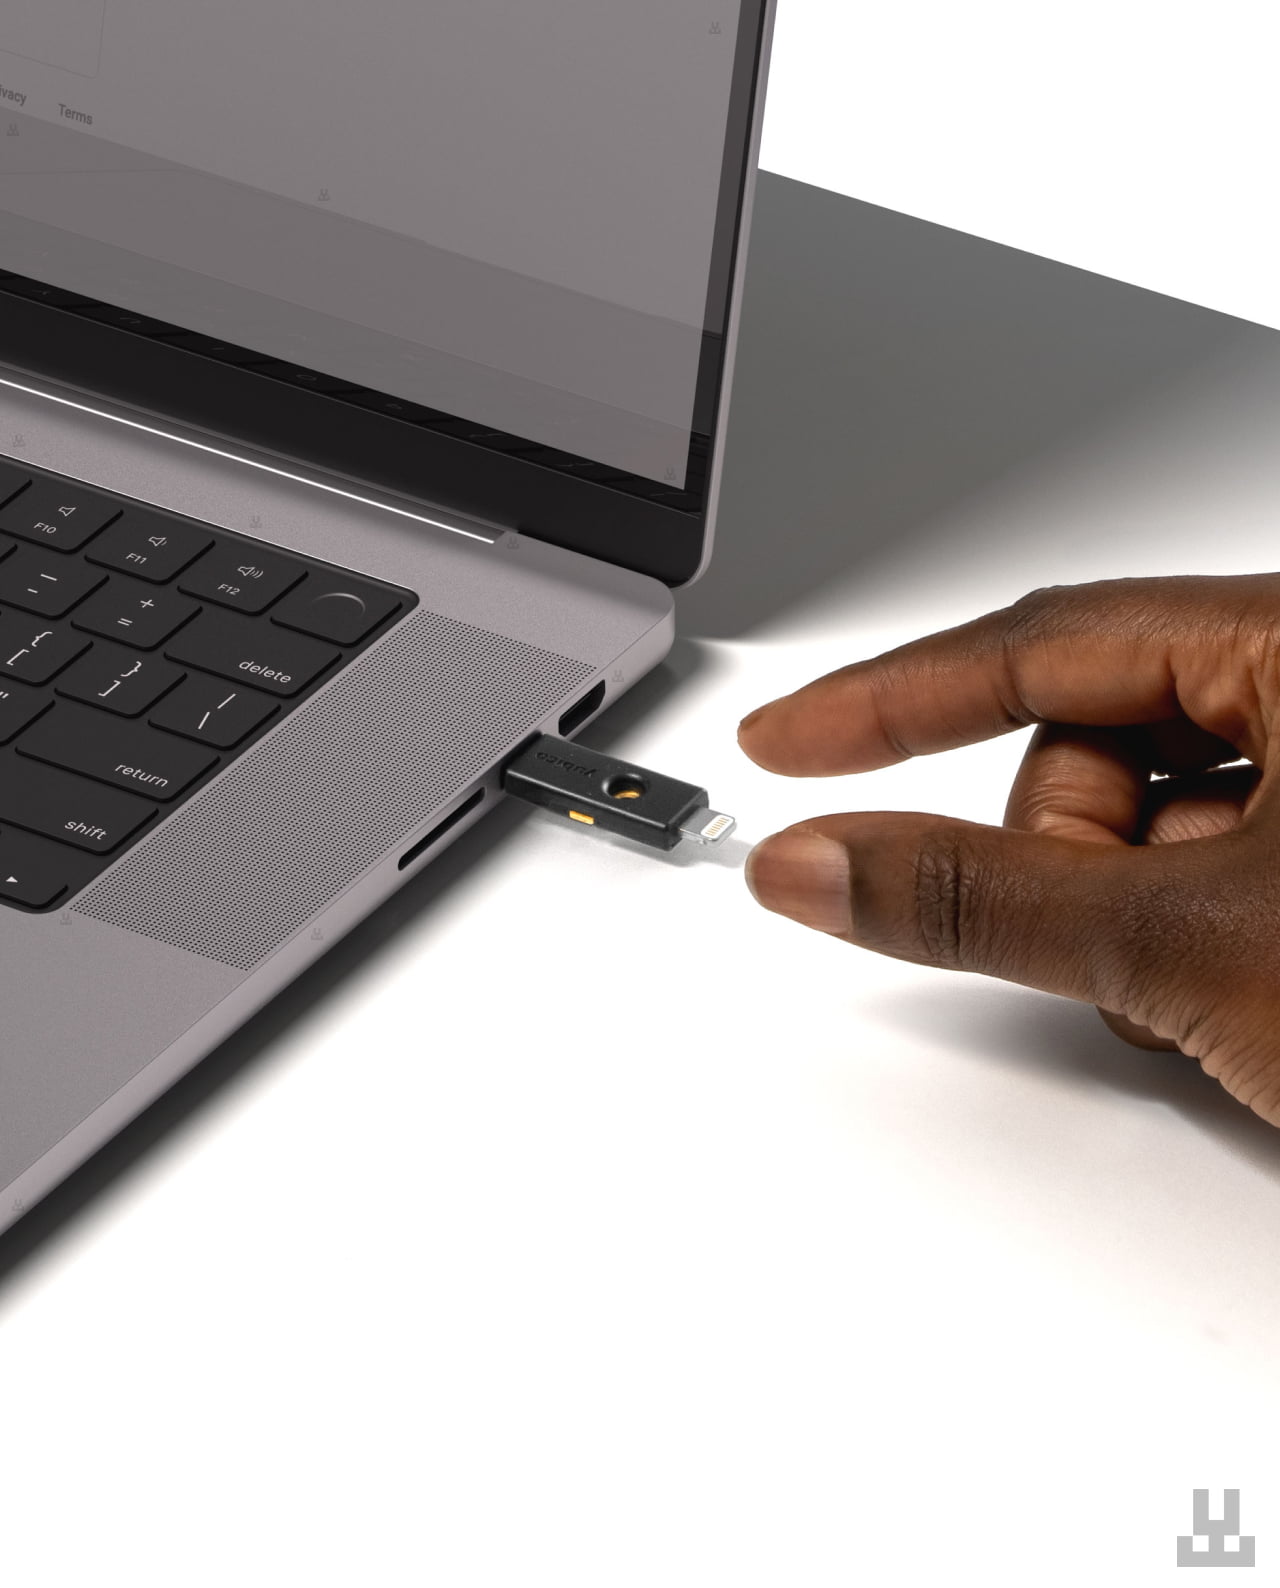
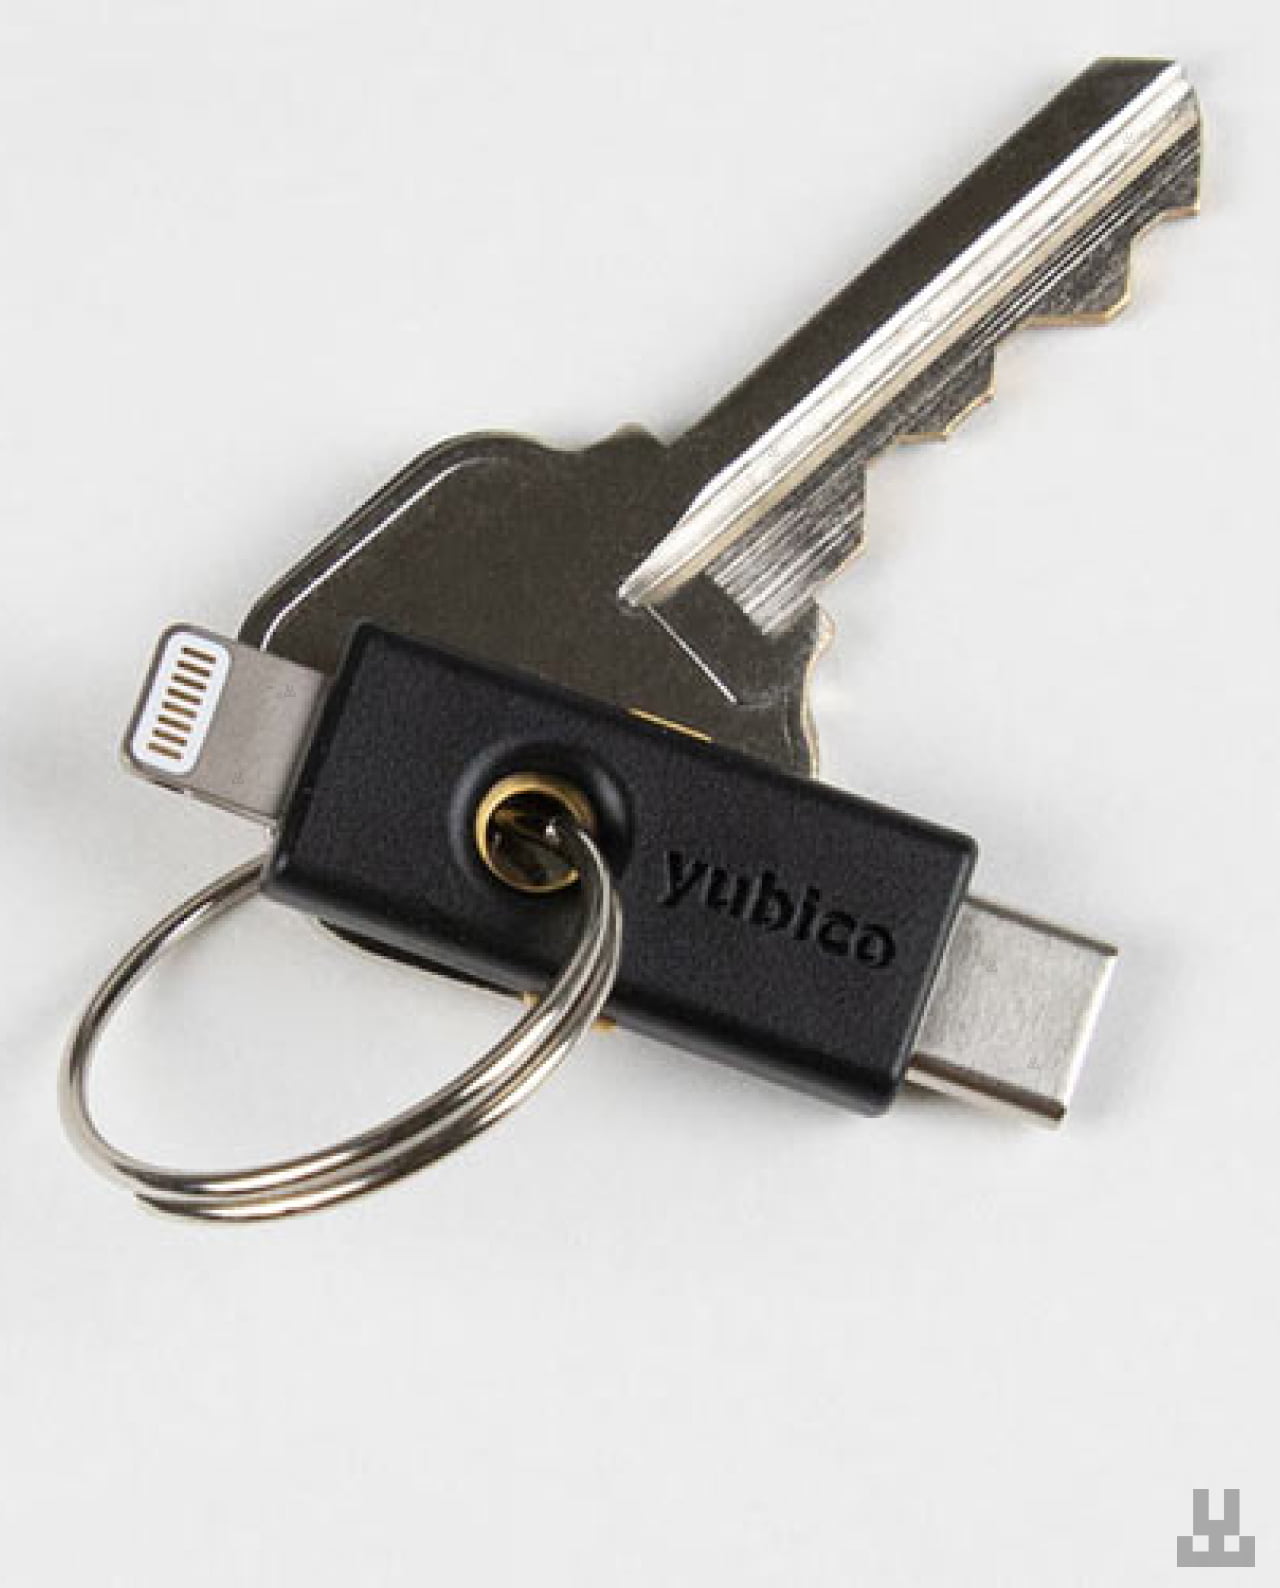
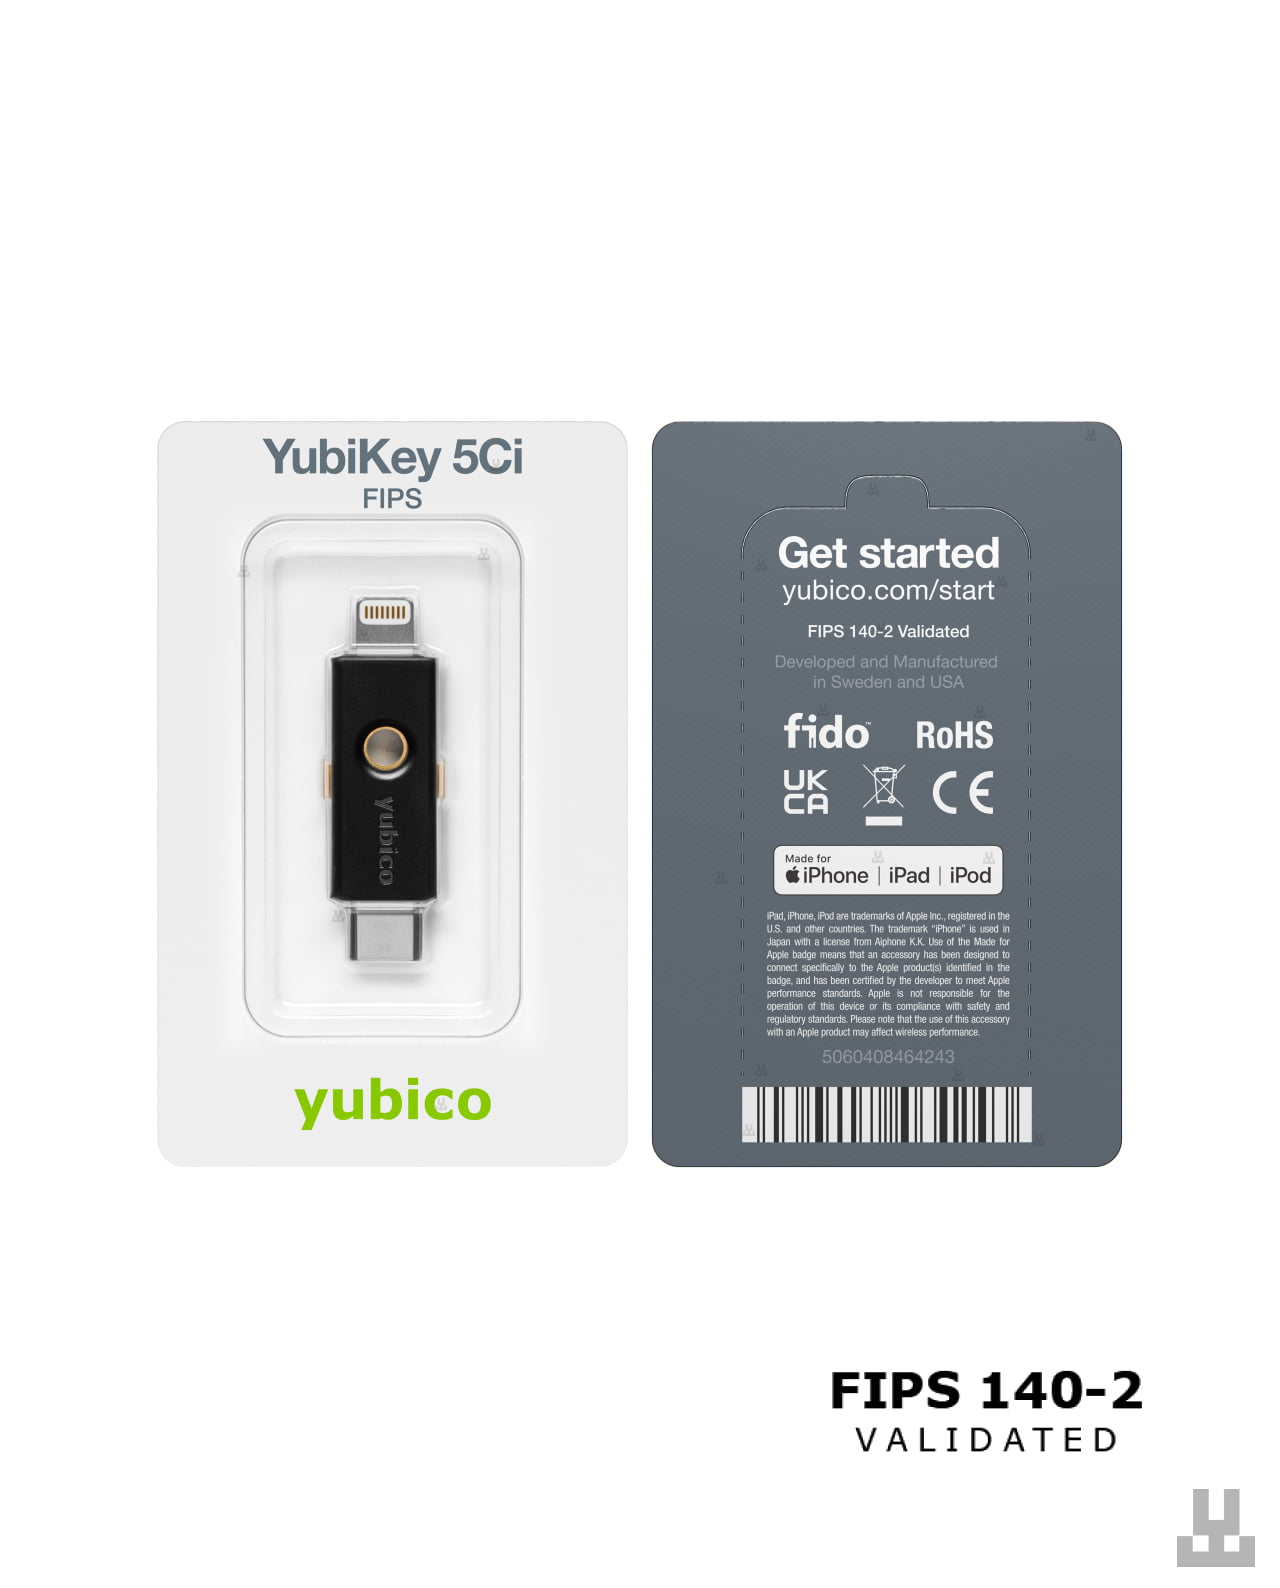
Yubikey 5Ci FIPS
7,990.00 грн
Є в наявності
Сертифікований захист FIPS 140-3
YubiKey 5Ci FIPS належить до актуальної YubiKey 5 FIPS Series із прошивкою 5.7.4, валідованої за стандартом FIPS 140-3 Overall Level 2. Криптографічний модуль також відповідає Physical Security Level 3, а серія підтримує вимоги NIST SP 800-63B для рівня AAL3. Ключ розрахований на середовища, де до апаратної автентифікації та криптографічного захисту висуваються формалізовані вимоги.
Захист від фішингу та зламу
Під час входу через FIDO2/WebAuthn автентифікація криптографічно прив’язується до справжнього домену сервісу. Підроблений сайт не зможе використати підтвердження, призначене для іншого домену, а приватні ключі залишаються всередині захищеного апаратного елемента YubiKey. Такий підхід значно знижує ризик фішингу та віддаленого захоплення важливих акаунтів.
Для бізнесу та регульованих галузей
YubiKey 5 FIPS Series розроблена для компаній, державних установ, фінансових організацій, IT-інфраструктури та інших середовищ із підвищеними вимогами до захисту доступу. Сертифікація FIPS 140-3 дозволяє використовувати YubiKey 5Ci FIPS у сценаріях, де політика безпеки або нормативні вимоги передбачають застосування валідованих криптографічних модулів. Ключ також підходить для захисту особистих робочих акаунтів, пошти, менеджерів паролів, хмарних сервісів і криптобірж.
FIDO2, WebAuthn і апаратні passkeys
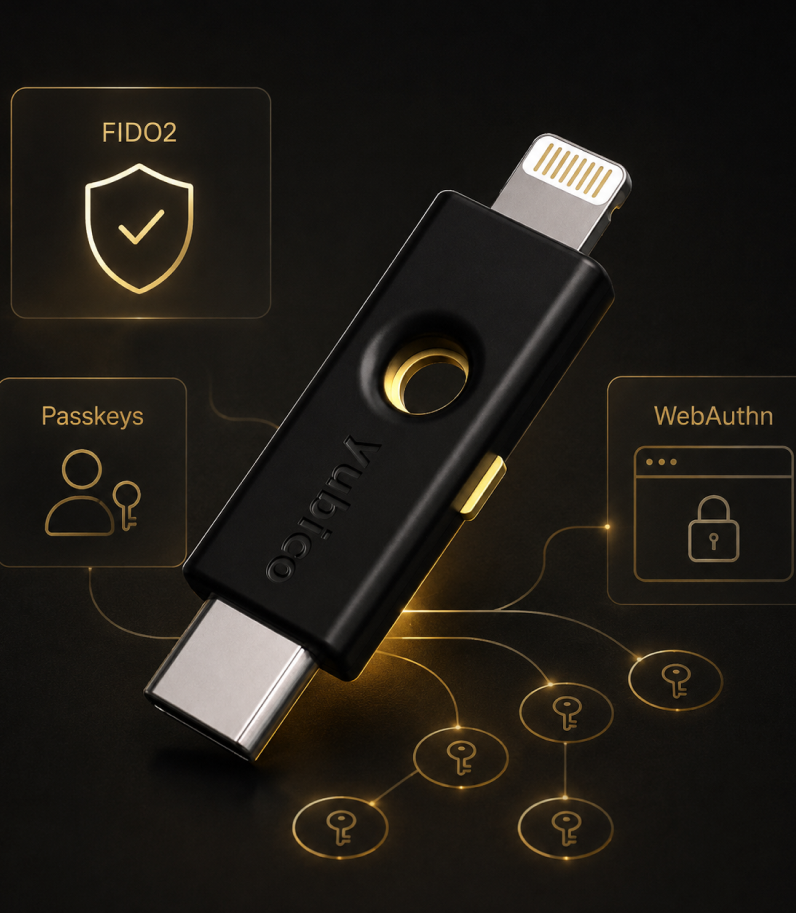
YubiKey 5Ci FIPS підтримує FIDO2/WebAuthn для сучасної багатофакторної та безпарольної автентифікації. Passkeys і FIDO2-облікові дані зберігаються безпосередньо на апаратному ключі та не потребують синхронізації через хмарний акаунт. Пристрій підтримує до 100 FIDO2 credentials, тому його можна використовувати для великої кількості сумісних сервісів.
Більше можливостей для професійних задач
YubiKey 5Ci FIPS підтримує Smart Card PIV, OATH-TOTP/HOTP, OpenPGP і Challenge-Response для корпоративної автентифікації, одноразових кодів, цифрових сертифікатів та інших професійних сценаріїв. Також доступні Secure Static Password і Yubico OTP. Завдяки мультипротокольній архітектурі один ключ можна використовувати в різних системах безпеки та корпоративній інфраструктурі.
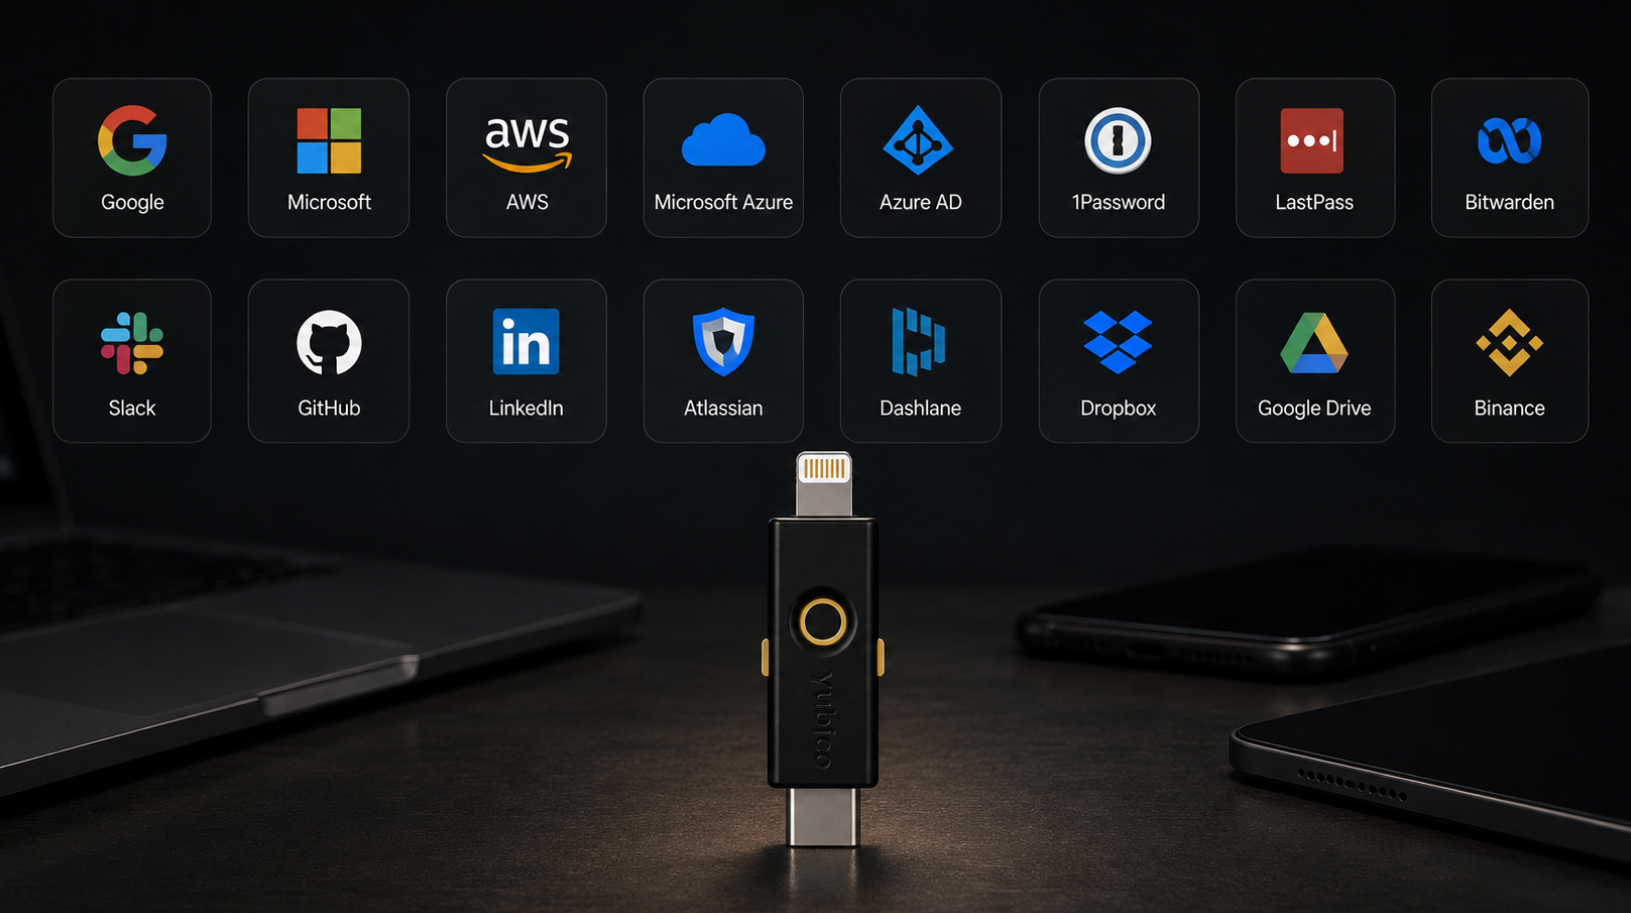
Один ключ для різних сервісів і задач
YubiKey 5Ci FIPS можна зареєструвати в багатьох незалежних сервісах і використовувати для захисту пошти, менеджерів паролів, хмарних платформ, корпоративних систем, VPN, криптобірж та інших сумісних акаунтів. Підключення через USB-C дозволяє працювати із сучасними ноутбуками, планшетами та смартфонами, а Lightning — із сумісними моделями iPhone та iPad.
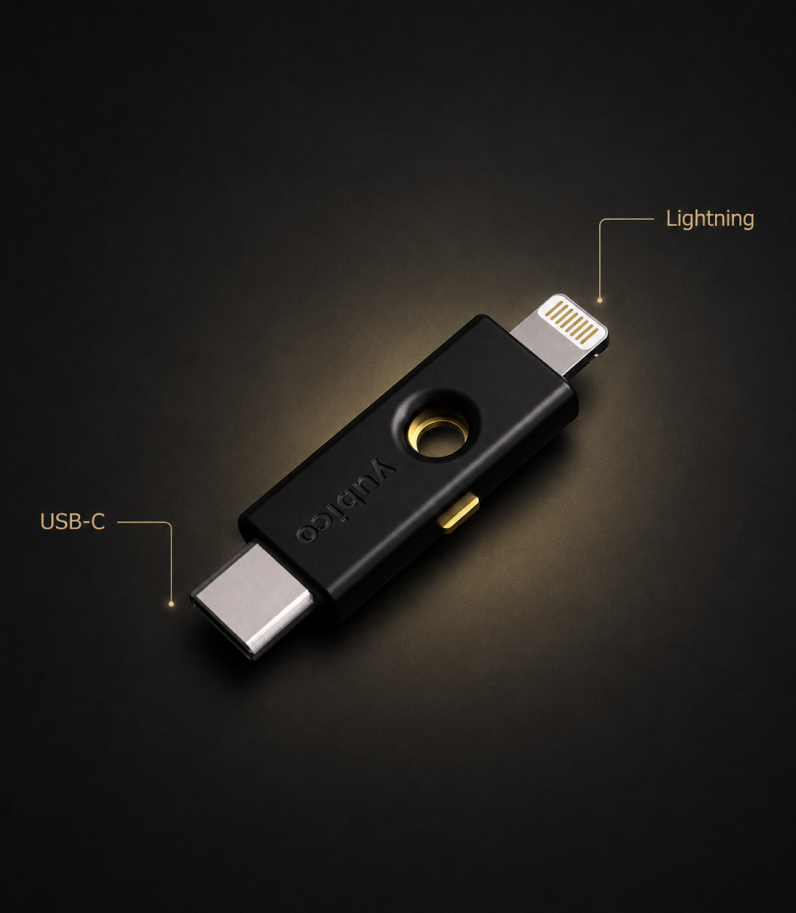
USB-C і Lightning в одному ключі
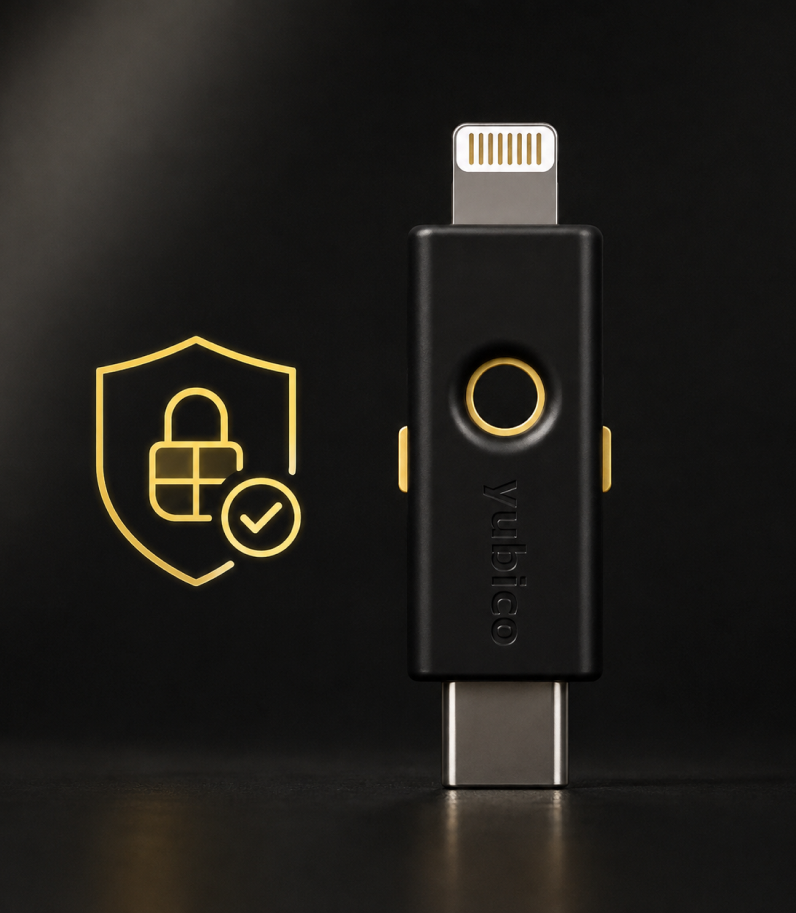
YubiKey 5Ci FIPS оснащений двома фізичними роз’ємами — USB-C з одного боку та Lightning з іншого. Ключ можна підключати безпосередньо до сучасних ноутбуків, смартфонів і планшетів із USB-C, а також до сумісних пристроїв Apple із Lightning. Перехідники, батарейки та заряджання для роботи самого YubiKey не потрібні.
Захист акаунтів на криптобіржах
YubiKey 5Ci FIPS можна використовувати для захисту акаунтів на криптобіржах та інших фінансових платформах, які підтримують FIDO2/WebAuthn і апаратні ключі безпеки. На сумісних сервісах фізичний ключ може використовуватися як метод багатофакторної автентифікації замість SMS або кодів із застосунку. Це допомагає зменшити ризик фішингу.
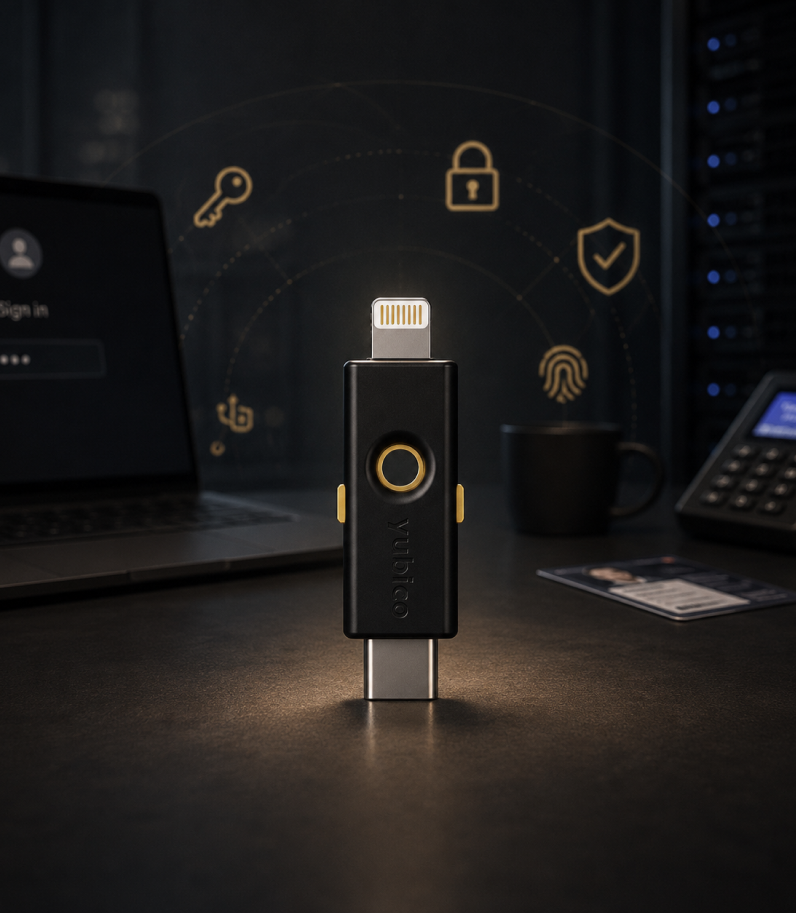
Професійний захист для роботи та особистих акаунтів
YubiKey 5Ci FIPS поєднує сертифікацію FIPS 140-3 Overall Level 2, стійку до фішингу автентифікацію FIDO2/WebAuthn, підтримку професійних протоколів і два інтерфейси підключення в одному компактному пристрої. Корпус має захист IP68 від води та пилу, витримує механічні навантаження, а сам ключ не потребує батарейки або заряджання. Це практичний варіант для користувачів і організацій, яким потрібен один апаратний ключ для USB-C та Lightning.
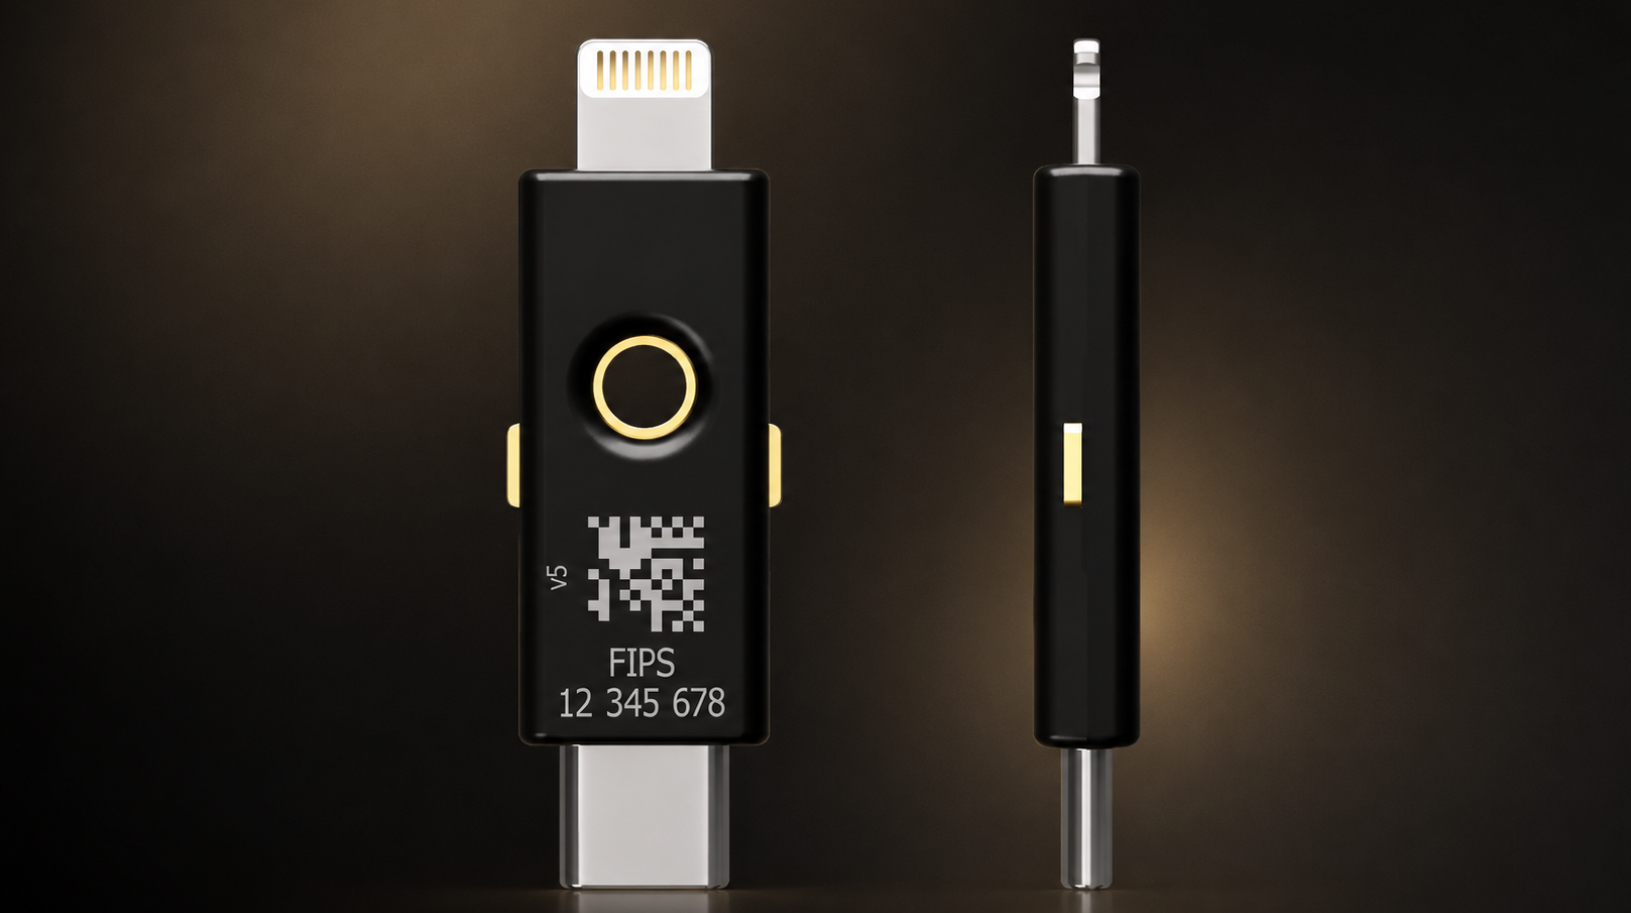
Основні характеристики
- Тип пристрою: мультипротокольний апаратний ключ безпеки з підтримкою USB-C, Lightning і розширених функцій YubiKey 5 FIPS Series
- Сертифікація: FIPS 140-3 Overall Level 2, Physical Security Level 3
- Рівень автентифікації: NIST SP 800-63B AAL3
- Прошивка: YubiKey 5 FIPS Series Firmware 5.7.4
- Функції безпеки: FIDO2 / WebAuthn, FIDO CTAP 2.1, passkeys
- Додаткові протоколи: Yubico OTP, OATH-TOTP, OATH-HOTP, Smart Card PIV, OpenPGP, Challenge-Response, Secure Static Password
- Інтерфейси: USB-C 2.0 і Lightning
- Бездротове підключення: відсутнє
- Специфікації: FIDO HID, HID Keyboard, CCID Smart Card, FIDO2 L2, FIDO CTAP 2.1, IP68
- Passkeys / FIDO2: до 100 облікових записів
- OATH-записи: до 64 записів
- PIV-сертифікати: до 24 сертифікатів
- OTP: 2 слоти
- Захист корпусу: IP68, стійкість до води, пилу та механічних навантажень
- Стійкість до стискання: до 25 Н·м
- Споживана потужність: менше 150 мВт
- Швидкість передавання даних через USB: до 12 Мбіт/с
- Ресурс підключення USB: понад 100 000 циклів
- Розміри: 12 × 40,3 × 5 мм
- Вага: 2,9 г
- Робоча температура: від 0°C до 40°C
- Температура зберігання: від −20°C до 85°C
- Виробництво: Швеція
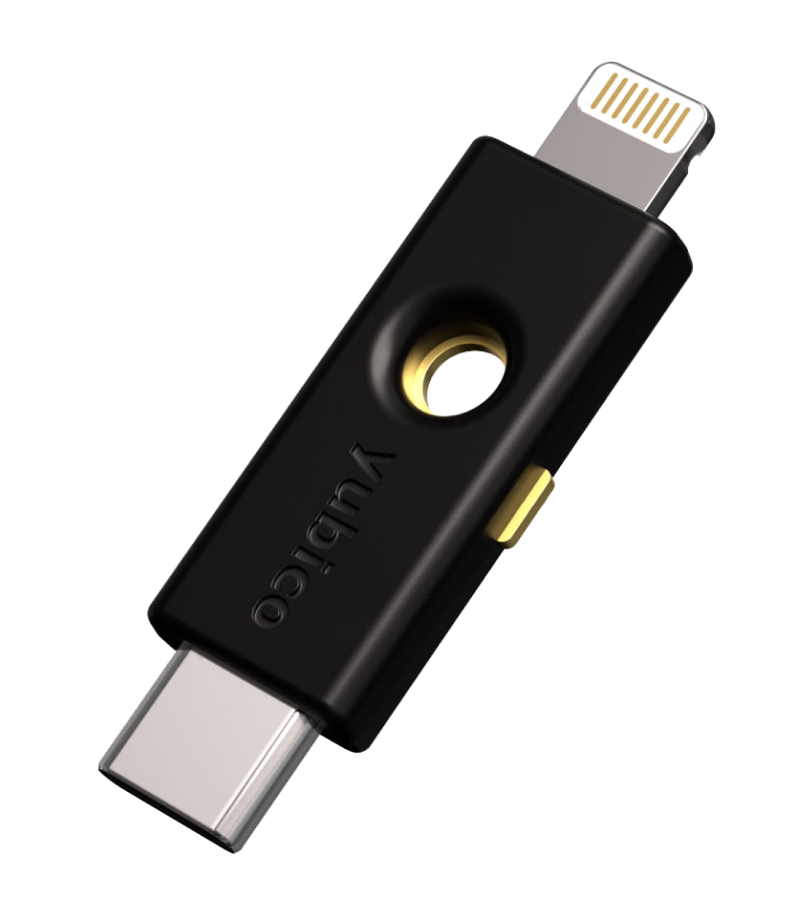
1x Ключ безпеки YubiKey 5Ci FIPS
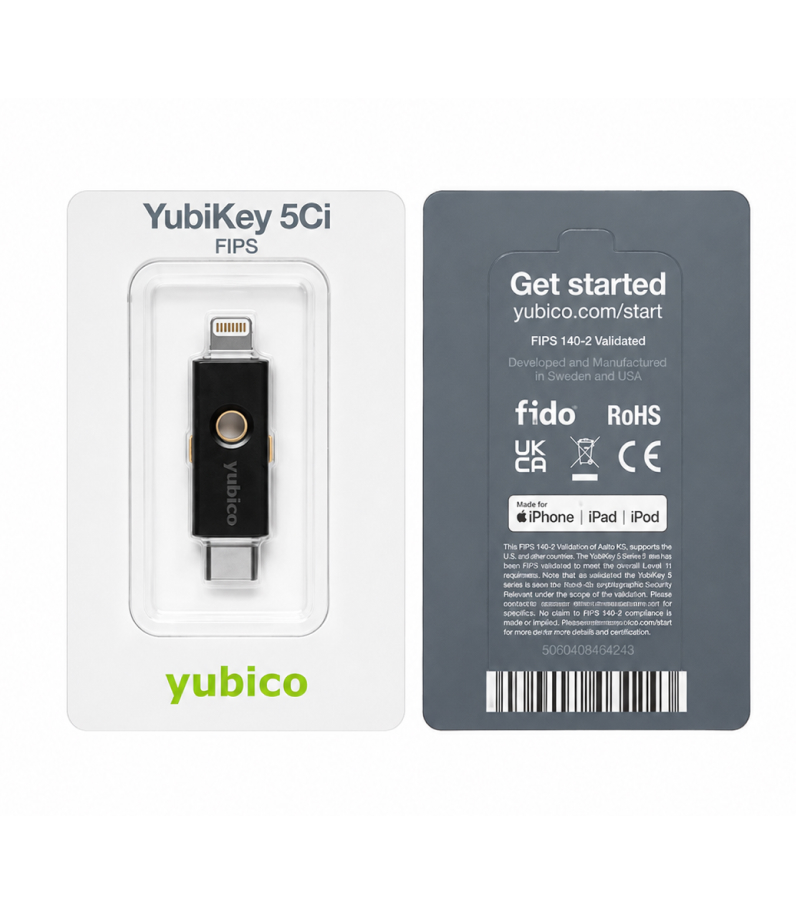
FAQ
Апаратний ключ додає до акаунта фізичний фактор автентифікації. Під час використання FIDO2/WebAuthn підтвердження входу виконується за допомогою криптографічних ключів усередині YubiKey, а не одноразового коду, який потрібно вводити вручну. Це забезпечує значно кращий захист від фішингу та викрадення облікових даних.
FIPS 140-3 — стандарт, який визначає вимоги до криптографічних модулів. Актуальна YubiKey 5 FIPS Series із прошивкою 5.7.4 валідована за FIPS 140-3 Overall Level 2, а фізичний захист криптографічного модуля відповідає Physical Security Level 3. Серія також підтримує вимоги NIST SP 800-63B для найвищого рівня автентифікації AAL3.
Обидві моделі є мультипротокольними апаратними ключами безпеки та мають USB-C і Lightning. Головна відмінність YubiKey 5Ci FIPS — валідований криптографічний модуль FIPS 140-3 і можливість роботи відповідно до вимог FIPS Approved Mode. Це важливо для державних установ, фінансових організацій, великих компаній та інших регульованих середовищ.
Якщо ключ використовується в середовищі, де необхідна формальна відповідність FIPS 140-3, його потрібно правильно ініціалізувати для роботи у FIPS Approved Mode. YubiKey 5Ci FIPS із прошивкою 5.7.4 постачається без активованого FIPS Approved Mode, тому потрібні застосунки та облікові дані налаштовуються відповідно до офіційної процедури Yubico. Для звичайного персонального використання ключ налаштовується відповідно до вимог конкретного сервісу.
Для актуальної YubiKey 5 FIPS 140-3 Series основним FIDO-протоколом є FIDO2/WebAuthn. U2F вимкнений у FIPS 140-3 конфігурації, тому для сучасної апаратної автентифікації, багатофакторного захисту та passkeys слід використовувати FIDO2/WebAuthn.
Так, під час використання FIDO2/WebAuthn автентифікація стійка до фішингу. Підтвердження криптографічно прив’язується до домену сервісу, тому підроблена сторінка не може використати його для входу на справжній сайт. Для максимального захисту важливо використовувати FIDO2/WebAuthn на сервісах, які підтримують цей стандарт.
Так, якщо конкретна криптобіржа підтримує FIDO2/WebAuthn та апаратні ключі безпеки. У такому разі YubiKey можна зареєструвати як метод багатофакторної автентифікації та використовувати для захисту входу й інших критичних дій, які підтримує конкретна платформа. Перед налаштуванням варто перевірити доступні методи безпеки у вашому акаунті.
Так. YubiKey 5Ci FIPS має роз’єми Lightning і USB-C, тому може безпосередньо підключатися до сумісних моделей iPhone та iPad. Конкретні можливості залежать від операційної системи, застосунку або сервісу та підтримуваного ним способу автентифікації.
Ні. YubiKey 5Ci FIPS не підтримує NFC. Для підключення використовуються два фізичні роз’єми: USB-C і Lightning. Якщо потрібна безконтактна автентифікація через NFC, варто розглянути YubiKey 5 NFC FIPS або YubiKey 5C NFC FIPS.
SMS-коди можуть бути вразливими до SIM-swap та перехоплення, а одноразові коди з додатків можна виманити на фішинговій сторінці. FIDO2/WebAuthn працює інакше: автентифікація виконується криптографічно та прив’язується до справжнього домену сервісу. Тому апаратний YubiKey забезпечує значно сильніший захист від фішингових атак.
Так. Один YubiKey можна зареєструвати в багатьох незалежних сервісах: поштових акаунтах, менеджерах паролів, корпоративних системах, хмарних платформах, криптобіржах та інших сервісах із підтримкою відповідних протоколів. Кожен сервіс налаштовується окремо.
Так. YubiKey не прив’язаний до одного комп’ютера, смартфона або планшета. Один і той самий YubiKey 5Ci FIPS можна використовувати на різних сумісних пристроях через USB-C або Lightning, якщо сервіс та операційна система підтримують обраний спосіб автентифікації.
Рекомендуємо заздалегідь зареєструвати другий YubiKey як резервний ключ у всіх важливих акаунтах. Резервний ключ не є копією основного — кожен YubiKey додається до сервісу окремо. Зберігайте резервний ключ у безпечному місці та не видаляйте доступні для конкретного сервісу резервні способи відновлення.
Приватні ключі та FIDO-облікові дані, створені всередині захищеного апаратного елемента YubiKey, не призначені для експорту на інший пристрій. Тому резервний YubiKey потрібно окремо зареєструвати в потрібних сервісах. Резервний фізичний ключ краще налаштувати заздалегідь.
Сам YubiKey не має батарейки та не потребує заряджання або окремого підключення до інтернету. Живлення він отримує від пристрою під час підключення. Водночас онлайн-сервіс, у якому ви проходите автентифікацію, може потребувати підключення комп’ютера, смартфона або планшета до мережі.
Основна функціональність YubiKey 5 FIPS Series однакова, а моделі відрізняються насамперед форм-фактором і способами підключення. YubiKey 5Ci FIPS має USB-C і Lightning, YubiKey 5 NFC FIPS — USB-A та NFC, YubiKey 5C NFC FIPS — USB-C та NFC, а YubiKey 5C FIPS використовує USB-C. Компактний YubiKey 5C Nano FIPS також працює через USB-C, але розрахований на тривале перебування в порту.
YubiKey 5Ci FIPS працює з Windows, macOS, Linux і ChromeOS, а також із сучасними браузерами та сервісами, які підтримують відповідні протоколи автентифікації. Сумісність залежить від конкретного сайту, застосунку, операційної системи та способу підключення. Повний каталог сумісних сервісів можна переглянути на Works with YubiKey.
LWallet.com.ua — інтернет-магазин в Україні, який спеціалізується на апаратних криптогаманцях, ключах безпеки та інших пристроях для захисту цифрових активів і акаунтів. У магазині представлений широкий асортимент таких товарів, є доставка по всій Україні, допомога з налаштуванням та консультації щодо використання.
Ми надаємо гарантію на пристрій протягом одного року. У разі виявлення гарантійної несправності допоможемо з діагностикою та вирішенням питання відповідно до гарантійних умов.
Ми допоможемо налаштувати пристрій у нашому офісі або дистанційно. Якщо під час використання YubiKey виникнуть питання, проконсультуємо телефоном або через Zoom.
Ми доставляємо замовлення в будь-яке місто України. Під час оформлення покупки можна вибрати зручний доступний спосіб доставки та пункт отримання.
Так, якщо для обраного способу доставки доступна післяплата, ви можете оплатити замовлення при отриманні. Також доступна попередня оплата на розрахунковий рахунок.
| Бренд | |
|---|---|
| Колір | |
| Гарантія | |
| Роз'єм | |
| Країна-виробник |
Супутні товари
Оновлення…
Unknown –